Protection DDoS renforcée pour les environnements cloud/NFV avec BIG-IP VE pour SmartNICs
Résumé exécutif :
Les attaques par déni de service distribué (DDoS) sont devenues de plus en plus courantes comme moyen de sabotage employé par des militants, des criminels, des joueurs et même des gouvernements. À mesure que les fournisseurs de services déploient des infrastructures 5G et que les entreprises opèrent leur transformation numérique, l’ampleur et la surface d’attaque potentielle devraient augmenter. Ce risque accru, associé à la tendance des organisations à adopter des architectures définies par logiciel, efficaces et rentables, rend la protection contre les attaques DDoS dans les environnements cloud/NFV plus importante que jamais.
Ce document présente des informations sur les mécanismes d’attaque DDoS et explique comment la solution logicielle d’atténuation des attaques DDoS de F5 peut être renforcée par la SmartNIC Intel FPGA PAC N3000, permettant ainsi d’atténuer des attaques DDoS d’une ampleur jusqu’à 300 fois supérieure grâce au déchargement du traitement vers le FPGA intégré à la SmartNIC.
Contexte :
Dans ce monde interconnecté et dépendant du numérique, les cyberattaques peuvent avoir d’importantes répercussions négatives sur les entreprises, les prestataires de services et les organismes publics. Alors que les médias se concentrent sur les pirates informatiques qui dérobent des informations confidentielles afin de les utiliser à des fins de chantage et d’extorsion, de nombreux acteurs malveillants cherchent simplement à causer un préjudice financier.1 Lors d’une attaque par déni de service (DoS), les attaquants ciblent un service connecté à Internet (par exemple, un site web ou un serveur de messagerie) et provoquent son arrêt ou le rendent indisponible. Une attaque DoS peut résulter d’une requête spécialement conçue pour entraîner un dysfonctionnement du logiciel serveur.
Ces dernières années, l’amélioration des pratiques de codage et des techniques de régression a réduit l’efficacité des attaques simples par déni de service (DoS). Par conséquent, les attaques par déni de service distribué (DDoS) sont devenues plus fréquentes ; cette tendance devrait se poursuivre à mesure que les fournisseurs de services déploient des infrastructures 5G et l’informatique en périphérie. Les attaques DDoS sont souvent orchestrées par des individus malveillants et réparties sur un réseau de robots coordonné composé d’appareils informatiques connectés et compromis. Ces appareils peuvent recevoir l’ordre d’envoyer du trafic malveillant vers un appareil ou un service ciblé.1 Bien que l’impact d’un seul appareil compromis soit minime au regard de la plupart des normes de débit de traitement, une attaque coordonnée menée par des milliers, voire des dizaines de milliers d’appareils appartenant à un vaste réseau de robots peut atteindre des niveaux de débit que de nombreux fournisseurs de services ne sont pas en mesure d’absorber.
Pour les entreprises qui dépendent de leur présence en ligne, la dégradation de la qualité de service et les interruptions nuisent à leur rentabilité. Le commerce électronique est particulièrement vulnérable aux perturbations : les interruptions de service peuvent coûter de plusieurs milliers à plusieurs millions de dollars par minute. Même lorsqu’elles ne provoquent pas d’interruption, les attaques peuvent dégrader les performances et entraîner une véritable perte de chiffre d’affaires si les clients mécontents se tournent vers un autre prestataire de commerce électronique.2
L’augmentation du débit des connexions Internet des consommateurs et la présence croissante d’appareils dans le cloud accroissent le risque d’attaques DDoS. Les appareils connectés constituent une préoccupation particulière, et il est impératif d’assurer leur sécurité afin de préserver la sûreté et la fiabilité des services en ligne. Parallèlement à l’augmentation du risque de telles attaques, de nombreuses organisations deviennent plus vulnérables aux attaques DDoS à mesure qu’elles adoptent des architectures centrées sur les logiciels. La plupart des protections logicielles contre les attaques DDoS n’offrent pas la capacité ni les performances nécessaires pour contrer les attaques à grande échelle. Heureusement, les SmartNIC — la dernière génération de cartes d’interface réseau — pourraient changer la donne en déchargeant les solutions logicielles des fonctions réseau et de sécurité, et en réduisant ainsi la sollicitation des processeurs disponibles.
Ce rapport présentera plusieurs mécanismes d’attaque en s’appuyant sur des exemples d’attaques réelles, puis expliquera comment la solution logicielle d’atténuation des attaques DDoS de F5, F5® BIG IP® Advanced Firewall Manager™, Virtual Edition (BIG-IP AFM VE), peut être renforcée par la SmartNIC PAC 3000 d’Intel. Nous montrerons comment cette solution combinée (solution BIG-IP Virtual Edition pour SmartNICs) permet d’atténuer des attaques DDoS d’une ampleur jusqu’à 300 fois supérieure à celle que peut prendre en charge une solution logicielle équivalente.
Méthodes d’attaque
Attaques sans état
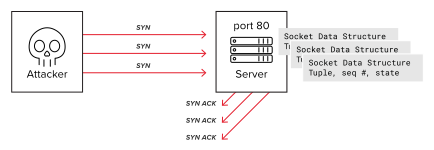
Les attaques sans état peuvent être utilisées contre des protocoles avec état, mais n’obligent pas l’attaquant à suivre l’état des connexions malveillantes. Elles sont courantes, car elles nécessitent très peu de ressources et permettent d’usurper l’adresse IP source. La forme d’attaque classique et la plus répandue commence par l’envoi à un serveur d’une fausse requête visant à ouvrir une connexion avec état, que le client malveillant (souvent un nœud de botnet) ne confirmera jamais.[1] (https://www.f5.com/resources/white-papers/augmented-ddos-protection-for-cloudnfv-environments-with-big-ip-ve-for-smartnics#footnote01) L’attaque par inondation TCP SYN en est un exemple précis. Lors de l’établissement d’une connexion TCP, la négociation en trois étapes commence par l’envoi d’un paquet SYN par le client. Lorsque le serveur reçoit ce paquet SYN, il alloue immédiatement de la mémoire à une structure de données de socket TCP contenant le tuple, le numéro de séquence et l’état de la session. Le serveur répond ensuite au client par un paquet SYN-ACK.
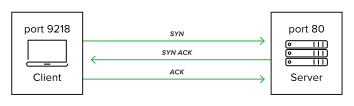
Dans des circonstances normales, la perte de paquets ou la lenteur des communications peut retarder le paquet SYN-ACK, voire entraîner sa perte totale. Le serveur doit déterminer combien de temps maintenir le socket dans un état semi-ouvert avant d’envoyer une réinitialisation et de libérer la mémoire pour d’autres tâches.3 Une technique DDoS courante consiste à générer un flot de paquets SYN afin d’amener le serveur victime à allouer des sockets TCP et de la mémoire à des milliers de sessions factices. Une attaque envoyant des milliers de paquets SYN par seconde conduit rapidement un serveur web à consommer toute sa mémoire. Dans cet exemple, l’attaquant malveillant est avantagé : il sait qu’aucune des sessions ne sera utilisée et n’a donc pas besoin de réserver de mémoire pour en assurer le suivi. Il peut ainsi consacrer toutes les ressources du système à l’envoi de paquets SYN factices supplémentaires.
Les protocoles sans état sont faciles à exploiter, car ils fonctionnent bien avec des adresses sources usurpées.4 Comme les protocoles sans état ne nécessitent pas d’établissement de connexion, l’envoi d’un seul paquet spécialement conçu à un serveur déclenche une réponse immédiate, tout en mobilisant un minimum de ressources sur l’appareil de l’attaquant et en dissimulant son identité.5 Les paquets de données envoyés en réponse par la victime sont transférés vers l’adresse IP usurpée, qui peut être celle d’une autre victime. En grand nombre, ils peuvent ralentir ou rendre indisponible une connexion Internet ou un serveur, renforçant ainsi l’efficacité de l’attaque.
Attaques par amplification
Une catégorie distincte d’attaques sans état, appelées attaques par amplification, comprend les inondations DNS et NTP. Toutes deux utilisent l’usurpation d’adresse dans leur vecteur d’attaque. Les attaques par amplification sont particulièrement dommageables, car la réponse du serveur peut être dix fois plus volumineuse que la requête initiale.
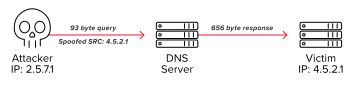
En 2018, GitHub, un service populaire de gestion de code plébiscité par les développeurs, a subi la plus importante attaque DDoS jamais enregistrée. Au plus fort de l’attaque, le service a reçu un trafic entrant de 1,3 téraoctet par seconde (Tbps). Il s’agissait d’une attaque DDoS par Memcached qui exploitait l’effet d’amplification à l’aide du célèbre système de mise en cache de bases de données Memcached. Lors de l’attaque, l’attaquant a inondé les serveurs Memcached de requêtes usurpées et a ainsi pu amplifier l’attaque par un facteur de 50 000.6
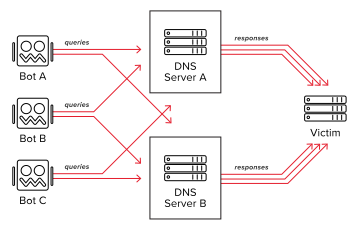
Bien que les attaques sans état constituent un type courant de menace DDoS, leur simplicité les rend faciles à détecter, à prévenir ou à atténuer.
Attaques avec état
Les attaques DDoS avec état sont plus efficaces et plus difficiles à prévenir. Elles établissent une connexion avec la victime au moyen d’une négociation, puis se comportent comme un utilisateur légitime. Cette catégorie de vecteurs d’attaque peut tromper les anciens mécanismes de protection contre les attaques DDoS et nécessite davantage de puissance de calcul et de mémoire sur la machine à l’origine de l’attaque. Pour réussir une attaque, il est essentiel de se comporter comme une requête légitime. La difficulté pour atténuer ces attaques consiste à les classifier correctement afin de distinguer les requêtes des utilisateurs réels des requêtes malveillantes.
Un exemple simple d’attaque avec état consiste à imiter le comportement d’utilisateurs légitimes afin de générer un volume de trafic suffisamment important à l’aide d’un grand nombre d’attaquants (par exemple, un botnet). Ces attaques volumétriques réussissent lorsque la victime ne peut pas absorber ou traiter toutes les requêtes, ou lorsque la connexion Internet du service est saturée. Comme le trafic est conçu pour imiter le comportement d’utilisateurs légitimes, il est beaucoup plus difficile de détecter le trafic malveillant et de le distinguer du trafic légitime. Pour les services qui utilisent un mécanisme d’établissement de connexion (par exemple, un système de défi-réponse, un encodage secret ou un échange de cookies), une attaque volumétrique peut être le seul moyen d’exploiter la victime, à moins qu’une faille ne soit découverte dans le mécanisme de réponse, permettant ainsi de générer facilement une réponse valide.7
Une catégorie d’attaques avancées avec état cible des services spécifiques au niveau applicatif. L’une d’elles, qui s’attaque au protocole HTTP, est connue sous le nom de « Slowloris ». Cette attaque commence par l’envoi, par un acteur malveillant, de plusieurs requêtes HTTP « GET » partielles au serveur web afin de saturer le nombre maximal de connexions simultanées disponibles. L’attaque fonctionne parce que le protocole HTTP maintient une connexion ouverte tant qu’un client envoie une commande de requête, laquelle peut elle-même être divisée en plusieurs paquets. Le client malveillant envoie périodiquement des requêtes HTTP partielles au serveur — avec des périodes d’inactivité pouvant aller jusqu’à plusieurs minutes entre chaque envoi — sans jamais terminer la requête.
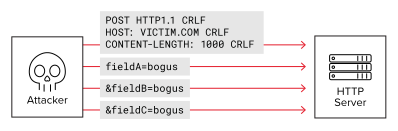
Une méthode similaire à Slowloris est l’attaque « Are You Dead Yet », ou « RUDY », qui utilise des requêtes HTTP « POST » pour envoyer lentement des données à un serveur web qui ne s’y attend pas.8 Ces deux méthodes nécessitent peu de ressources pour être exécutées et, comme le délai d’expiration par défaut pour maintenir une connexion HTTP ouverte est de 5 minutes sur de nombreux serveurs web, elles consomment également peu de bande passante.[1] (https://www.f5.com/resources/white-papers/augmented-ddos-protection-for-cloudnfv-environments-with-big-ip-ve-for-smartnics#footnote01)
Une attaque par inondation de fragments peut également constituer une attaque avec état efficace. Cette technique peut être coordonnée à partir de nombreux ports et adresses sources ciblant une même destination. Le terminal attaqué conservera l’état de chaque paquet fragmenté pendant qu’il tente de les réassembler. Chaque combinaison unique de port et d’adresse sources nécessitera que le système attaqué alloue une mémoire tampon de fragmentation supplémentaire. La capacité des différents systèmes malveillants à émettre des paquets fragmentés peut dépasser les ressources du système attaqué lorsque celui-ci tente de conserver l’état de toutes les transactions fragmentées.
Étant donné que les attaques avec état reposent sur la génération de réponses valides à destination de la victime, il n’est généralement pas possible d’usurper l’adresse source de l’attaquant. Il existe toutefois une exception à cette règle : lorsque l’attaquant parvient à compromettre un routeur ou un support réseau par lequel transite du trafic légitime. Dans ce cas, il peut usurper l’adresse source et générer des réponses avec état valides lorsqu’il intercepte la réponse de la victime, ce qui lui permet de suivre l’état de la connexion.7
Tests d’attaques DDoS
Afin de caractériser l’efficacité des solutions F5 pour atténuer différents types d’attaques DDoS, un environnement de test a été configuré à l’aide de systèmes de test IXIA. Un IXIA XT80 a généré du trafic client « légitime » ainsi que des réponses de serveur, tandis qu’un IXIA XGS12 a généré du trafic client malveillant. Le test a été configuré de manière à établir une référence stable pour le trafic client-serveur légitime, tout en augmentant progressivement le trafic d’attaque afin de déterminer à partir de quel niveau celui-ci commence à perturber la bonne transmission du trafic légitime. Cette méthode a permis de caractériser et de comparer de manière reproductible l’efficacité des mesures d’atténuation. Pour chaque test, les attaques DDoS ont été considérées comme ayant réussi à affecter le système dès lors qu’une baisse de 10 % du trafic légitime par rapport à la référence établie était observée.
Environnement de test
Le trafic légitime de référence est configuré à 20 % de la capacité du système BIG-IP VE, qui était une instance VE hautes performances à 8 vCPU sur laquelle le module BIG-IP AFM était provisionné. Ce système étant capable de traiter 40 Gbit/s, le trafic légitime de référence a été maintenu à 8 Gbit/s.
Atténuation logicielle à l’aide de BIG-IP AFM VE
BIG-IP AFM VE atténue les attaques DDoS en définissant des seuils autorisés pour différentes catégories de trafic (par exemple, UDP, fragments, TCP SYN, etc.). Une fois le seuil dépassé pour un type de trafic donné, le système peut être configuré pour abandonner tout le trafic correspondant à cette catégorie. Cela évite au système les coûts supplémentaires liés au traitement de ce type de trafic. Bien que les solutions DDoS logicielles puissent offrir certains avantages par rapport à un système non protégé, les limites de la capacité du logiciel à traiter les paquets au débit de la ligne signifient que l’atténuation logicielle ne peut pas empêcher complètement les effets d’une attaque DDoS.
L’étape suivante du test consistait à déterminer le débit de trafic DDoS nécessaire pour commencer à perturber le trafic légitime lorsque seule la solution logicielle était en place. L’objectif était de permettre une comparaison des performances entre une solution exclusivement logicielle et la solution BIG-IP VE pour SmartNICs. La configuration de l’architecture système utilisée pour le test BIG-IP AFM est présentée à la figure 6.
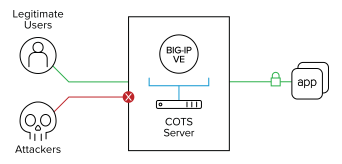
Les données de performance relatives à l’atténuation des attaques DDoS par BIG-IP AFM VE ont été recueillies pour trois types d’attaques DDoS différents afin de permettre une analyse plus complète. Les types d’attaques inclus dans cette simulation étaient les suivants :
- Type d’attaque 1 – Attaque par inondation UDP : Cette attaque volumétrique sans état consiste à envoyer un grand nombre de paquets UDP (User Datagram Protocol) à un serveur cible afin de nuire à sa capacité à traiter les requêtes et à y répondre.
- Type d’attaque 2 – Attaque Christmas Tree : Cette attaque utilise des paquets dits « Christmas Tree », ainsi nommés parce que toutes leurs options sont activées, ce qui permet d’utiliser n’importe quel protocole et leur donne l’apparence d’un « sapin de Noël illuminé ». Ces paquets nécessitent une puissance de traitement bien supérieure à celle des autres paquets et, lorsqu’ils sont envoyés en grande quantité, peuvent rapidement saturer la capacité de calcul d’un terminal.
- Type d’attaque 3 – Attaque par fragments IP courts : Cette attaque DDoS volumétrique courante sature un réseau en exploitant le processus de fragmentation des datagrammes. Généralement menées en envoyant de faux paquets impossibles à réassembler et dont la taille dépasse l’unité de transmission maximale (MTU) du réseau, ces attaques saturent rapidement les serveurs en épuisant les ressources du processeur.
La figure 7 indique le volume de trafic, en Gbit/s, nécessaire pour que chacun de ces types d’attaques affecte le trafic légitime lors de l’utilisation de BIG-IP AFM VE (logiciel uniquement).
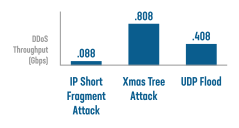
Toutes les attaques DDoS ne se valent pas. Certaines sont plus largement réparties dans le système que d’autres, tandis que certaines attaques nécessitent une inspection et une analyse plus poussées des paquets avant de pouvoir être identifiées. L’efficacité des attaques DDoS varie donc, comme le montre le graphique ci-dessus. Ces trois méthodes d’attaque simulées démontrent que le trafic légitime peut être affecté par des attaques DDoS à des débits relativement faibles lorsque des solutions exclusivement logicielles sont utilisées.
Atténuation assistée par SmartNIC à l’aide de BIG-IP VE pour SmartNICs
La solution BIG-IP VE pour SmartNICs se compose d’une instance AFM VE hautes performances à 8 vCPU (identique à celle utilisée lors du test logiciel uniquement), intégrée à une SmartNIC Intel FPGA PAC N3000. Cela permet de décharger la protection contre les attaques DDoS sur la SmartNIC. Le FPGA intégré à cette SmartNIC a été programmé pour détecter et bloquer automatiquement plus de 100 types différents d’attaques DDoS connues, tout en utilisant l’analyse comportementale pour atténuer les menaces inconnues et évolutives.
En surveillant les débits de réception des paquets pour tous les profils de trafic programmés au sein du trafic entrant et en les comparant aux seuils acceptables configurés, le FPGA peut déterminer lorsqu’un seuil a été dépassé. Dans ce cas, le FPGA applique les politiques appropriées afin d’abandonner le trafic qui dépasse les valeurs maximales configurées. Cela évite au sous-système CPU de traiter des paquets qui seront finalement abandonnés en vertu de la politique d’atténuation des attaques DDoS. Comme le FPGA est capable de classifier les paquets à la vitesse de la ligne (contrairement au sous-système CPU), la solution équipée d’une SmartNIC offre des avantages significatifs par rapport à la solution exclusivement logicielle.
Pour l’étape suivante de cette démonstration, la solution équipée de SmartNIC a été soumise aux trois mêmes attaques DDoS dans l’environnement de test. Comme précédemment, l’objectif était de déterminer le débit de trafic DDoS nécessaire pour perturber le flux de trafic légitime. La figure 8 présente la configuration architecturale du système pour le test de BIG-IP VE pour SmartNIC.
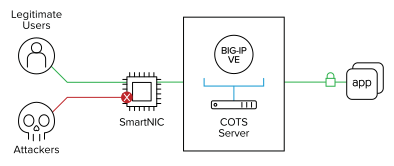
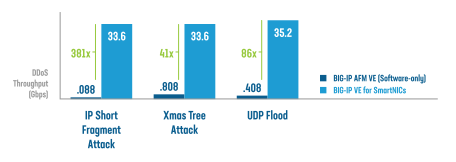
Les résultats de ce test sont présentés à la figure 9.
Conclusion
Il a été constaté que la solution DDoS exclusivement logicielle de F5 (BIG-IP AFM VE) peut offrir un certain niveau de protection contre les attaques de faible ampleur avant que le trafic légitime ne soit affecté, mais qu’elle ne peut pas empêcher les répercussions négatives d’attaques plus importantes. L’intégration de BIG-IP AFM VE à la SmartNIC Intel FPGA PAC N3000 pour former la solution BIG-IP VE for SmartNICs a permis d’améliorer considérablement les performances. En transférant la responsabilité de l’atténuation des menaces DDoS de BIG-IP AFM VE vers un FPGA intégré à la SmartNIC, la solution combinée a pu résister à des attaques d’une ampleur 41 à 381 fois supérieure, notamment à des attaques atteignant un débit de 30 Gbit/s ou plus. Pour les entreprises et les fournisseurs de services qui privilégient le cloud, cette solution offre la protection hautes performances d’un matériel spécialement conçu, tout en assurant la flexibilité et l’agilité des environnements cloud. En outre, les FPGA étant reprogrammables, ils peuvent renforcer d’autres fonctions réseau et de sécurité à mesure que les menaces évoluent.
1 G. D. Hakem Beitollahi, Analyse des contre-mesures bien connues contre les attaques par déni de service distribué, Computer Communications, 2012.
2 H. W. Chuan Yue, « Protection contre les surcharges tenant compte des bénéfices sur les sites web de commerce électronique », Journal of Network and Computer Applications, vol. 32, p. 347–356, 2009.
3 A. M. Christos Douligeris, « Attaques DDoS et mécanismes de défense : classification et état de l’art », Computer Networks, vol. 44, no 5, p. 643-666, 2004.
4 G. D. Hakem Beitollahi, « Analyse des contre-mesures bien connues contre les attaques par déni de service distribué », Computer Communications, vol. 35, no 11, p. 1312-1332, 2012.
5 M. Prince, « Au cœur d’une attaque DDoS par amplification DNS », CloudFlare, 30 10 2012. [En ligne]. Disponible à l’adresse : https://blog.cloudflare.com/deep-inside-a-dns-amplification-ddos-attack. [Consulté le 1 11 2015].
6 US-CERT, « Attaques par amplification basées sur UDP », 19 août 2015. [En ligne]. Disponible à l’adresse : https://www.us-cert.gov/ncas/alerts/TA14-017A.
7 Y. T. W. D. Shigang Chen, « Attaques DDoS avec état et filtrage ciblé », Journal of Network and Computer Applications, vol. 30, no 3, p. 823-840, 2007.
8 https://www.incapsula.com/ddos/attack-glossary/rudy-r-u-dead-yet.html, « R.U.D.Y. (R-U-Dead-Yet?) », [En ligne]. Disponible à l’adresse : https://www.incapsula.com/ddos/attack-glossary/rudy-r-u-dead-yet.html [Consulté le 9 12 2015].
PUBLIÉ LE 27 JUILLET 2020