BIG-IP Édition virtuelle
Associez la sécurité et le contrôle de la plateforme F5 ADSP à l’agilité du cloud public ou privé. Vous bénéficiez des mêmes services applicatifs avancés F5, fournis selon vos besoins, où vous en avez besoin.
Services applicatifs avancés pour tous les environnements cloud
Gestion intelligente du trafic local et global : BIG-IP LTM et BIG-IP DNS
Garantissez la rapidité, la disponibilité et la sécurité de vos applications grâce à l’équilibrage de charge des serveurs locaux et globaux, à l’optimisation des performances, au déchargement des opérations cryptographiques et à une visibilité granulaire sur le trafic.
- Gestion intelligente du trafic - De l’équilibrage de charge de base aux décisions complexes de gestion du trafic, BIG-IP LTM et BIG-IP DNS offrent un contrôle granulaire du trafic applicatif.
- Programmabilité - Bénéficiez d’un contrôle programmatique complet du trafic applicatif grâce à iRules, pour mettre en œuvre des règles de sécurité, corriger en temps réel les erreurs liées aux applications, et bien plus encore.
- SSL ultrarapide - Préservez l’expérience de vos utilisateurs à moindre coût en chiffrant tous les échanges entre le client et le serveur grâce aux capacités de traitement cryptographique hautes performances de BIG-IP.
Protection avancée des applications et des API : Advanced WAF
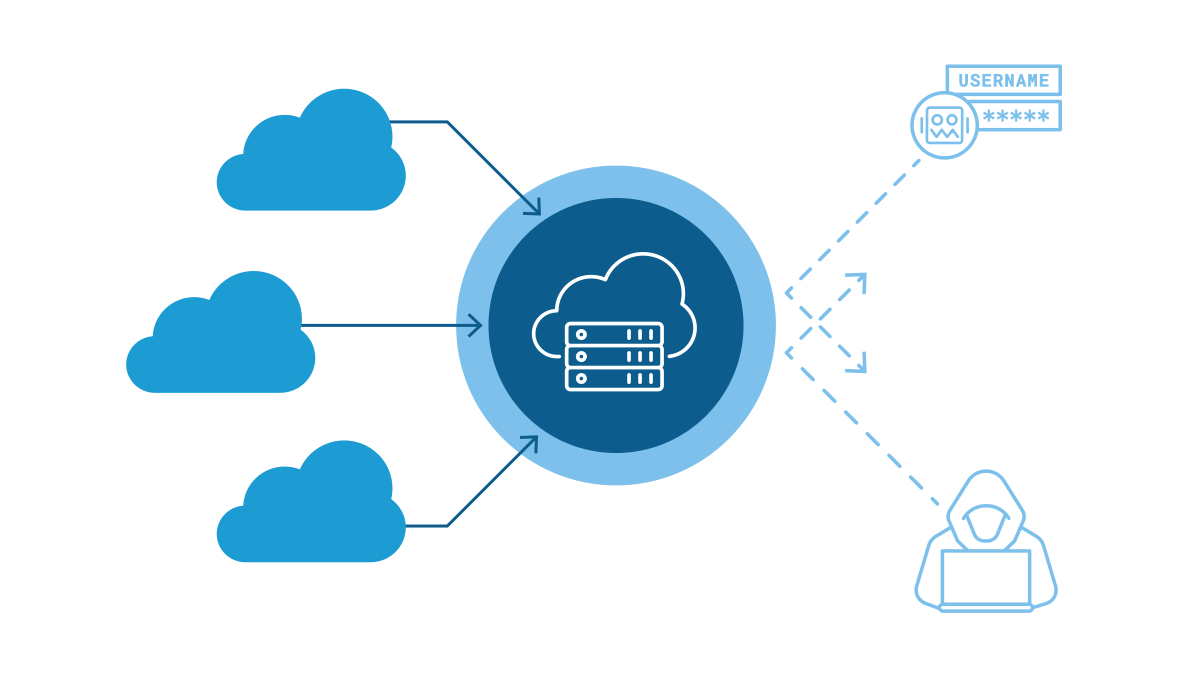
Advanced WAF redéfinit la sécurité des applications pour contrer les menaces les plus répandues auxquelles les organisations sont aujourd’hui confrontées, notamment les attaques automatisées de bots qui submergent les solutions de sécurité existantes, les attaques web qui dérobent les identifiants et permettent d’accéder sans autorisation aux comptes utilisateurs, ainsi que les attaques au niveau de la couche applicative qui contournent les protections statiques fondées sur la réputation et les signatures créées manuellement.
- Protection proactive contre les bots - Protégez les applications contre les attaques automatisées menées par des bots et d’autres outils malveillants.
- DoS au niveau applicatif (L7) - Exploitez l’analyse comportementale et le machine learning pour détecter et atténuer les attaques DoS de couche 7 avant qu’elles n’affectent vos applications.
- Protection des API - Assurez une protection complète des API REST/JSON, XML et GWT.
Accès sécurisé et unifié aux applications : BIG-IP APM
BIG-IP APM est une solution proxy de gestion des accès sécurisée, flexible et performante qui gère l’ensemble des accès à votre réseau, au cloud, aux applications et aux API.
- Proxy sensible à l’identité (IAP) - Déployez une validation selon le modèle Zero Trust, fondée sur un contexte détaillé, pour sécuriser chaque requête d’accès aux applications.
- Fédération d’identités, MFA et SSO - Fédérez les identités, mettez en œuvre une authentification multifacteur adaptative (prenant en charge les protocoles FIDO U2F et RADIUS) et activez l’authentification unique pour simplifier l’accès aux applications.
- Accès distant et mobile sécurisé - Unifiez la gestion des identités pour l’accès distant via un VPN SSL grâce à un VPN par application sécurisé et adaptatif.
Protection de l’infrastructure et contre les attaques DDoS : BIG-IP AFM
BIG-IP AFM est une solution de sécurité réseau haute performance à architecture proxy complète, conçue pour protéger les réseaux et les centres de données contre les attaques DDoS et protocolaires virulentes avant qu’elles ne saturent les services et n’en dégradent les performances.
- Protection du réseau - Identifiez et atténuez les menaces réseau, protocolaires et DNS avant qu’elles n’atteignent les ressources critiques.
- Atténuation des attaques DDoS - Déjouez les attaques DDoS volumétriques avant qu’elles n’affectent la capacité des utilisateurs à interagir avec les applications.
- Contrôles de journalisation à haut volume - Prenez en charge les collecteurs SNMP, SIP, DNS et IPFIX tout en protégeant les serveurs de journaux contre la surcharge.
Présentation du produit
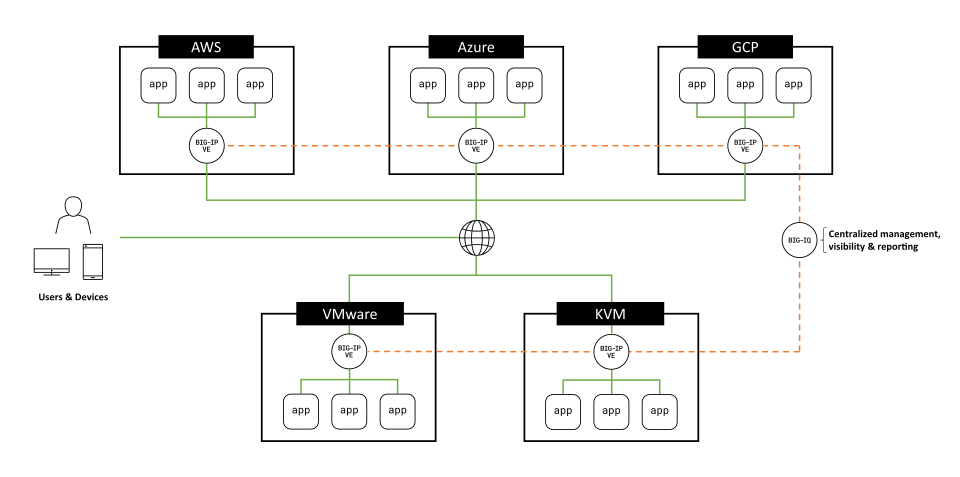
BIG-IP VE est le contrôleur de mise à disposition d’applications virtuel (vADC) le plus performant, le plus fiable et le plus largement pris en charge du marché.
BIG-IP Virtual Edition est le contrôleur virtuel de mise à disposition d’applications le plus évolutif du secteur. Il assure une mise à disposition des applications et des traitements de sécurité hautement performants sur tous les principaux hyperviseurs et plateformes cloud. BIG-IP VE prend en charge la même suite de services applicatifs de référence que les appliances physiques BIG-IP, permettant de répliquer, de réutiliser et de gérer de manière centralisée les configurations et les politiques partout dans votre écosystème multicloud.
Cloud public
Déployez VE sur toutes les principales plateformes de cloud public, notamment AWS, Azure, GCP, Alibaba Cloud, IBM Cloud et Oracle Cloud Infrastructure.
Cloud privé
Déployez VE sur les hyperviseurs VMware, KVM et Hyper-V dans votre environnement de cloud privé, que celui-ci soit sur site ou dans un centre de colocation.
Principaux avantages
Lorsque vous devez aller plus vite que ne le permet le matériel, les éditions virtuelles BIG-IP vous offrent les services applicatifs dont vous avez besoin dans un format plus agile et plus flexible.
Prise en charge des plateformes et intégrations
Clouds pris en charge
Clouds publics et privés pris en charge
BIG-IP VE est pris en charge dans un plus grand nombre d’environnements cloud que tout autre vADC du marché, ce qui vous permet d’emporter vos services applicatifs partout où vous et vos applications allez.
Intégrations de déchargement matériel via le déchargement matériel
Intégrations de déchargement matériel
Déchargez les ressources de calcul du VE des fonctions gourmandes en calcul, telles que l’atténuation des attaques DDoS, le CGNAT et les traitements cryptographiques, en les confiant à de puissants composants Intel afin d’améliorer considérablement les performances.
Modules de sécurité matériels pris en charge
Conformité FIPS 140-2 de niveau 2/3 à l’aide de modules matériels de sécurité (HSM)
Renforcez la sécurité cryptographique en intégrant BIG-IP VE aux principaux HSM du marché pour obtenir la validation FIPS 140-2 de niveau 2 ou 3.
Ressources
À la une
Témoignage client BIG-IP VE : Paciolan remporte un franc succès dans la vente de billets pour le sport universitaire
Découvrez comment Paciolan a réussi sa transition vers une architecture de cloud hybride avec BIG-IP Virtual Edition sur AWS.
Lire le témoignageLivres blancs
Migration des charges de travail des applications critiques vers AWS avec F5 ›
Comment ajouter les services de distribution d’applications F5 à OpenStack ›
Présentation des solutions
Services de mise à disposition et de sécurité des applications BIG-IP sur AWS ›
Services applicatifs BIG-IP sur Microsoft Azure et Azure Stack ›
Améliorez les performances des environnements virtualisés avec BIG-IP VE pour SmartNICs ›
Blogs de la salle de presse F5
Logiciels et hautes performances : pourquoi ils ne sont pas forcément incompatibles ›
Sept raisons de mettre à niveau votre F5 BIG-IP Virtual Edition ›