F5 Distributed Cloud Web App Scanning
Analysez de manière dynamique et continue votre surface d’attaque externe afin d’identifier les applications web et les API exposées. Détectez et signalez les vulnérabilités grâce à des tests d’intrusion automatisés.
Explorez, analysez et testez automatiquement vos applications web
La livraison rapide de logiciels et les avancées de l’IA continuent de devancer les processus traditionnels de gouvernance de la sécurité, tandis que les attaquants exploitent l’IA pour accroître l’ampleur et la rapidité de la détection et de l’exploitation des vulnérabilités. F5 Distributed Cloud Web App Scanning vous permet de suivre le rythme en analysant et en testant de manière dynamique et continue votre surface d’attaque externe afin de détecter et de signaler les vulnérabilités à mesure que vos applications web évoluent.
Avantages des tests de sécurité continus et automatisés
Gardez une longueur d’avance sur une surface d’attaque en constante évolution
Cartographiez en continu votre surface d’attaque externe afin d’identifier vos applications web exposées ainsi que les vulnérabilités et expositions courantes (CVE).
Distributed Cloud Web App Scanning assure une gestion continue de la surface d’attaque externe en analysant automatiquement vos domaines afin d’identifier les applications web exposées, les versions des serveurs, les systèmes d’exploitation, les hébergeurs et les services affectés par des vulnérabilités connues. Conservez facilement une vue à jour de l’ensemble de votre écosystème d’applications accessibles depuis l’extérieur afin d’anticiper les risques à mesure que vos applications évoluent au rythme de cycles de développement logiciel toujours plus rapides.
Lutter contre la reconnaissance et l’exploitation assistées par l’IA
Exploration assistée par l’IA et tests automatisés pour une évaluation approfondie et évolutive de vos applications web, offrant une visibilité continue sur les vulnérabilités du Top 10 de l’OWASP.
Distributed Cloud Web App Scanning explore, analyse et teste intelligemment les applications web accessibles depuis l’extérieur afin de détecter les vulnérabilités relevant des catégories du Top 10 de l’OWASP pour les applications web et les LLM. Cette solution permet aux entreprises d’identifier les vulnérabilités de manière proactive avant que les attaquants ne les exploitent, réduisant ainsi leur surface d’attaque en temps réel. Grâce à des tests automatisés, vous pouvez rapidement détecter des vulnérabilités inconnues en production et obtenir des informations exploitables pour sécuriser les applications, afin de traiter rapidement les risques au sein de portefeuilles d’applications vastes et complexes.
Renforcez la sécurité de vos applications externes accessibles sur le Web
Agissez avant les attaquants grâce à l’application quasi instantanée de correctifs virtuels à vos applications avec F5 WAF.
F5 Distributed Cloud Web App Scanning permet aux organisations d’identifier les vulnérabilités de leurs applications accessibles sur le Web et d’y remédier rapidement et de manière éclairée. En fournissant des informations exploitables et des conseils techniques, la solution s’intègre parfaitement à F5 WAF for BIG-IP afin de simplifier la réponse grâce à l’application de correctifs virtuels. Les utilisateurs peuvent importer efficacement les résultats des tests, associer les vulnérabilités à des points de terminaison spécifiques et appliquer des ensembles de signatures ciblés en quelques clics seulement, pour une atténuation précise et rapide. Cette approche garantit que les vulnérabilités sont corrigées avant que les attaquants ne puissent les exploiter, protégeant ainsi les systèmes, services et données critiques, tout en assurant des performances fluides des applications pour les utilisateurs légitimes.
Simplifiez les rapports de conformité
Simplifiez la mise en conformité grâce à des rapports clairs et exploitables sur les vulnérabilités et à la validation de la posture de sécurité.
F5 Distributed Cloud Web App Scanning simplifie les processus de conformité en fournissant des rapports clairs et complets qui facilitent le respect des principaux référentiels du secteur, tels que SOC 2 et ISO 27001. La solution fournit des informations contextualisées, notamment des résultats détaillés accompagnés de captures d’écran, de vidéos et de preuves techniques, afin que les entreprises disposent des outils nécessaires pour valider facilement leur conformité. Grâce à des rapports transparents et à une documentation simplifiée, F5 permet aux équipes d’agir rapidement et en toute connaissance de cause, tout en abordant sereinement le respect des exigences réglementaires.
Fonctionnalités principales
Analyse et test automatisés Démarrez en quelques minutes, sans expertise en sécurité ni configuration complexe, pour détecter les vulnérabilités de vos applications web.
Couverture complète des applicationsL’exploration et la navigation optimisées par l’IA génèrent des entrées réalistes et adaptées au contexte pour toutes les applications web.
Analyses et visibilité Bénéficiez d’un contexte complet, comprenant des captures d’écran, des vidéos et des détails techniques.
Assistant IA intégré Comprenez et analysez les vulnérabilités découvertes.
Serveur MCP intégré Permettez à vos propres agents d’IA d’interagir de manière fluide avec les données de vulnérabilité en langage naturel.
Intégration avec les outils DevOps Travaillez au sein de pipelines CI/CD et avec des outils de suivi des tâches.
Rapports Résultats pouvant être envoyés automatiquement vers l’outil de suivi des tâches de votre choix ou au format PDF.
Correctifs virtuels Importez les résultats des tests dans F5 WAF for BIG-IP afin de réagir rapidement grâce à des protections ciblées.
Tests automatisés de sécurité des applications web basés sur l’IA
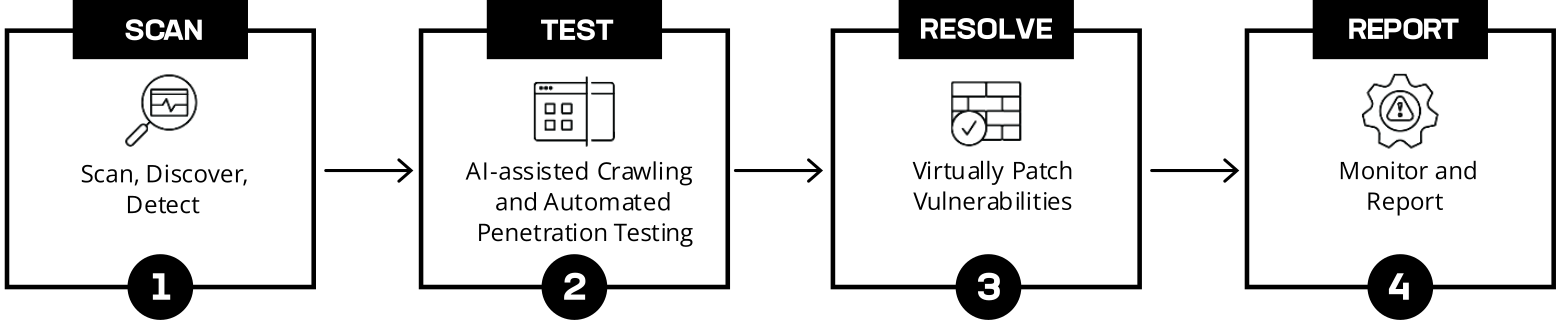
F5 Distributed Cloud Web App Scanning vous permet de surveiller en continu la surface d’attaque externe de votre organisation, notamment les applications web, les référentiels, les serveurs exposés et d’autres composants. En automatisant l’exploration à grande échelle et les tests d’intrusion, la solution détecte les vulnérabilités, notamment celles du Top 10 de l’OWASP, et fournit des éléments exploitables permettant d’appliquer rapidement des correctifs virtuels en production. Cette approche rationalisée vous aide à identifier et à atténuer rapidement les risques, afin de garder une longueur d’avance sur les menaces en constante évolution qui ciblent votre présence sur le web.
Logiciel en tant que service (SaaS)
Analysez et testez à grande échelle toutes les applications publiques accessibles sur le Web depuis l’infrastructure de F5, sans matériel ni logiciel à gérer.
Sur site
Déployez et gérez vous-même le service dans votre propre environnement à l’aide de Docker.
Ressources
Démonstrations
Documentation produit
PRÉSENTATION DE LA SOLUTION
Présentation de la solution F5 Distributed Cloud Web App Scanning
Documentation technique
Documentation technique de F5 Distributed Cloud Web App Scanning
FAQ
La réalisation continue de tests d’intrusion manuels sur de vastes portefeuilles d’applications distribuées est irréaliste pour la plupart des organisations en raison des ressources et des coûts considérables qu’elle implique. L’analyse automatisée et les tests d’intrusion, tels que ceux proposés par F5 Distributed Cloud Web App Scanning, peuvent compléter les efforts de toute organisation en matière de tests d’intrusion manuels en comblant l’intervalle entre les tests planifiés. Ils permettent ainsi d’analyser en continu et à grande échelle l’ensemble de votre portefeuille d’applications pendant leur exécution, afin de suivre le rythme du développement et de disposer d’une vue cohérente et actualisée de la posture de sécurité et des vulnérabilités de vos applications.
F5 a développé un ensemble de fonctionnalités automatisées de découverte et de test dans F5 Distributed Cloud Web App Scanning afin de détecter les menaces répertoriées dans l’OWASP Top 10: 2025 et l’OWASP Top 10 for LLM Applications.
Le correctif virtuel permet d’appliquer des mesures d’atténuation ciblées aux applications vulnérables sans modifier le code sous-jacent. F5 Distributed Cloud Web App Scanning s’intègre parfaitement à F5 WAF for BIG-IP, ce qui vous permet d’importer instantanément les vulnérabilités détectées et de déployer des ensembles précis de signatures avec un minimum d’effort. Vous bénéficiez ainsi d’une protection essentielle en quasi-temps réel, qui comble les failles de sécurité avant que des attaquants ne puissent les exploiter, tout en laissant aux équipes de développement le temps nécessaire pour mettre en œuvre des correctifs permanents.