
Sécurité de la plateforme F5 BIG-IP
Introduction
À mesure que les attaques visant les applications et les réseaux évoluent, gagnant en complexité et devenant plus difficiles à contrer, garantir la sécurité des données est devenu l’un des enjeux les plus urgents pour les organisations de toutes tailles. Les fuites de données et les violations de sécurité très médiatisées peuvent nuire à la réputation d’une organisation et avoir de lourdes répercussions sur son activité.
Depuis la création de la plateforme F5 BIG-IP, la sécurité constitue un facteur essentiel dans toutes les décisions de conception et d’architecture. Chaque nouvelle version ou chaque nouveau produit a proposé des paramètres par défaut plus sûrs, intégré davantage de fonctionnalités liées à la sécurité et fait l’objet de procédures plus rigoureuses en matière de tests de sécurité, d’assurance et de certification. Face à l’augmentation des menaces de sécurité, les bonnes pratiques sont continuellement appliquées aux produits nouveaux et acquis afin de garantir la sécurité des réseaux, des applications et des données. Aujourd’hui, les produits F5 servent de points de contrôle stratégiques pour gérer les flux d’informations critiques d’une organisation, tout en améliorant la mise à disposition des applications web grâce à des optimisations des performances et de la sécurité.
Lorsqu’elle évalue sa posture globale en matière de sécurité, une organisation doit prendre en compte deux facteurs structurels : un cycle de développement logiciel sécurisé et les fonctionnalités de sécurité intrinsèques de son réseau de distribution d’applications. En agissant sur ces deux fronts, F5 propose son expertise et ses produits pour relever les nouveaux défis actuels en matière de sécurité, aidant ainsi les organisations à protéger les identités, les applications et les données sensibles, tout en réduisant au minimum les interruptions de service des applications et en optimisant la productivité des utilisateurs finaux.
Cycle de vie du développement logiciel sécurisé
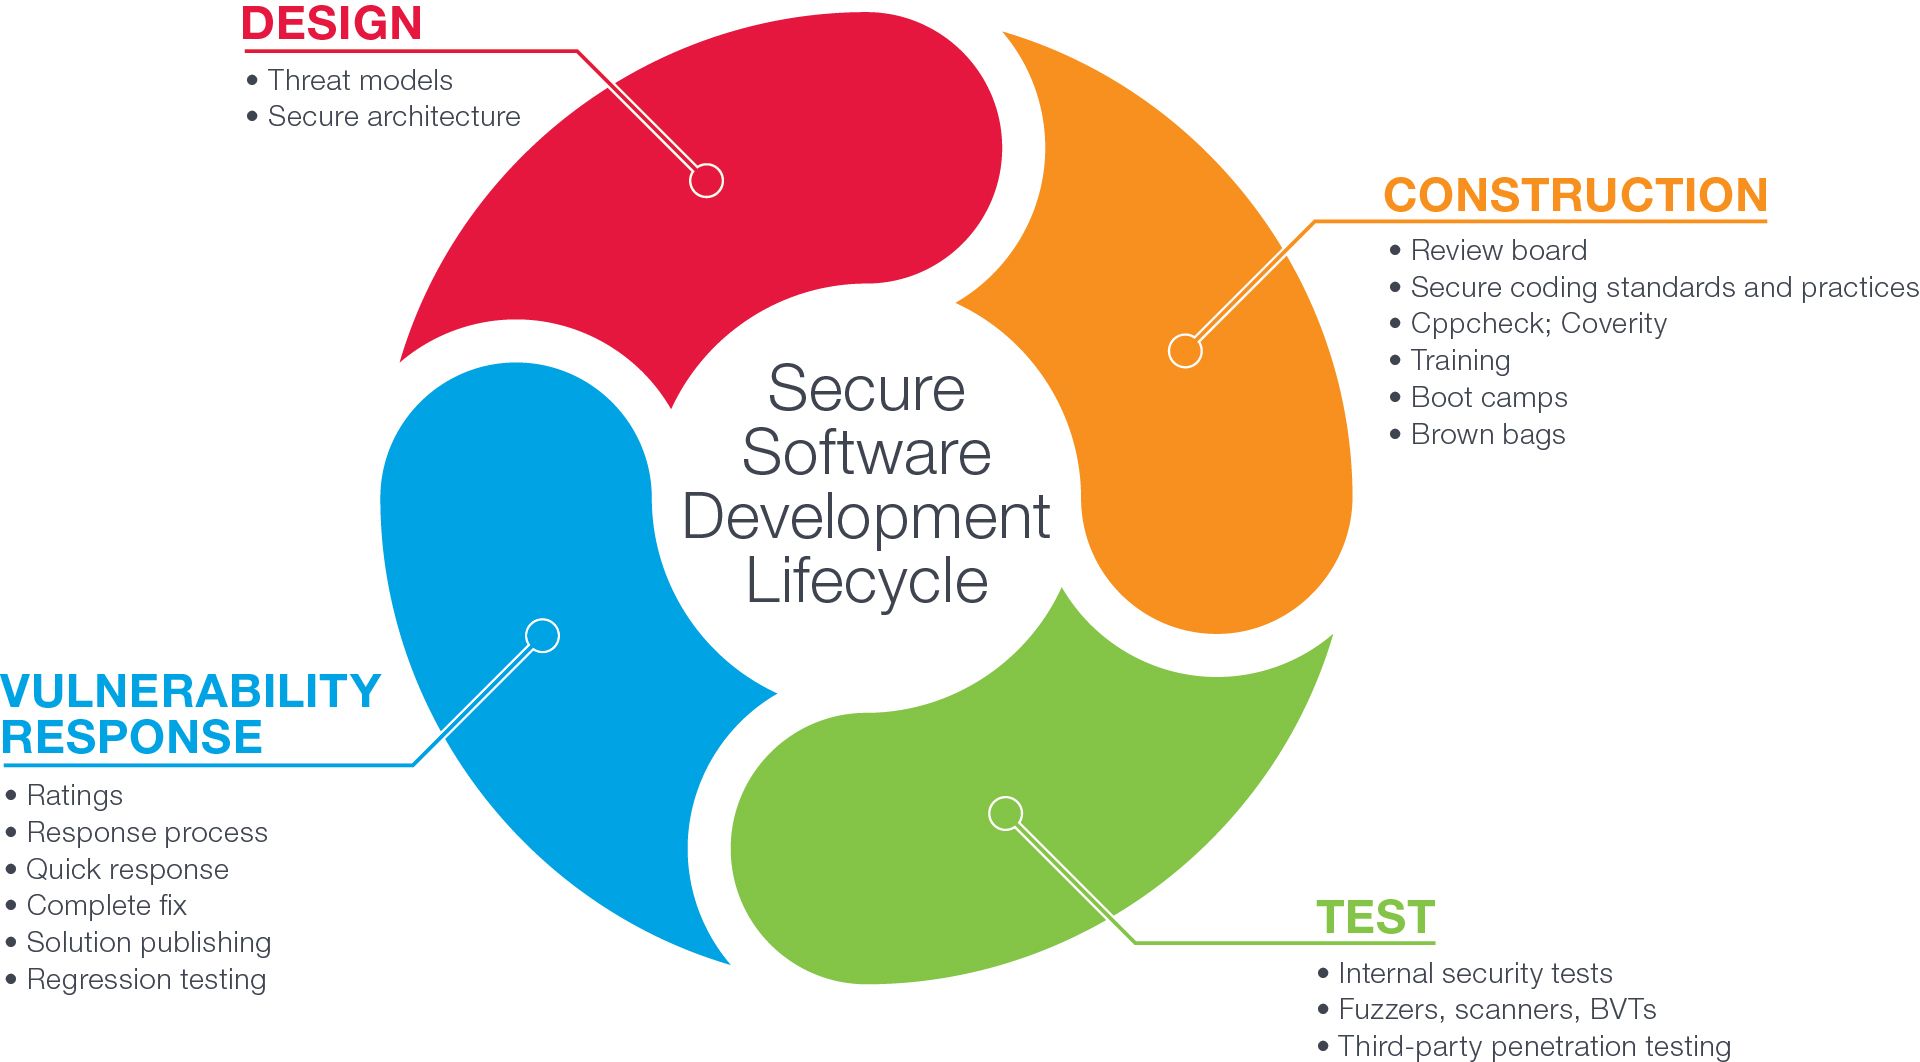
Bien qu’un système véritablement sécurisé repose sur de nombreux facteurs, sa base s’appuie sur deux piliers : la conception et le codage. Le cycle de développement logiciel sécurisé (SDLC) de F5 contribue à garantir que tous les produits sont conçus selon les normes de sécurité les plus strictes et rigoureusement testés avant leur mise sur le marché.
Conception
Une sécurité robuste se met en place dès les premières étapes du processus de développement du produit. Avant même d’écrire la moindre ligne de code, l’équipe de développement produit de F5 procède à une évaluation complète fondée sur la modélisation des menaces. Les architectes évaluent chaque nouvelle fonctionnalité afin de déterminer les vulnérabilités qu’elle pourrait créer ou introduire dans le système.
Une vulnérabilité qui nécessite une heure de correction lors de la phase de conception peut en nécessiter dix lors de la phase de codage et mille après la commercialisation du produit. Il est donc essentiel de détecter les vulnérabilités le plus tôt possible dans le processus. Les discussions habituelles menées lors d’une évaluation du modèle de menaces portent notamment sur la définition et l’examen des périmètres de sécurité, la réduction de la surface d’attaque, ainsi que sur les bonnes pratiques de conception et de mise en œuvre des fonctions liées à la sécurité.
Construction
Une fois la conception terminée, le codage commence. Tous les membres du personnel de développement de F5 ont reçu une formation approfondie au processus d’écriture de code sécurisé. Mais en matière d’exploitation des vulnérabilités logicielles et réseau, la moindre erreur peut avoir des conséquences considérables. Les développeurs de F5 effectuent régulièrement des revues de code avec l’équipe de sécurité et utilisent également des outils d’analyse statique du code afin de détecter les problèmes courants. Les normes de codage et les bonnes pratiques aident les développeurs à éviter les failles de sécurité les plus fréquentes.
Test
Les tests de sécurité, qui nécessitent beaucoup de temps et de main-d’œuvre, représentent une tâche considérable pour toute organisation. Chez F5, les équipes de sécurité et de développement collaborent afin de garantir un niveau de sécurité élevé pour chaque logiciel commercialisé.
Tests internes
Les équipes de sécurité internes effectuent des tests d’intrusion en se mettant dans la peau d’attaquants qui tentent de compromettre la plateforme BIG-IP. En outre, F5 soumet tous les programmes à des tests par données aléatoires (fuzzing). Ces tests évaluent la manière dont les programmes traitent les entrées malformées, telles qu’un paquet réseau plus long ou plus court, ou une entrée contenant des données incorrectes. La plupart seront correctement traitées, mais certaines peuvent provoquer une exception, tandis que d’autres peuvent révéler une vulnérabilité grave. Les tests d’intrusion et les tests par données aléatoires permettent de protéger au mieux les appareils F5 contre les attaques par déni de service (DoS), ainsi que contre les attaques basées sur du code.
En outre, grâce à ses relations avec des établissements universitaires, F5 enrichit continuellement sa base de connaissances afin de couvrir plusieurs types d’erreurs, notamment :
- Dépassements de mémoire tampon et attaques par écrasement de pile exploitant une logique non sécurisée de manipulation des chaînes de caractères.
- L’utilisation incorrecte des fonctions de gestion dynamique de la mémoire.
- Problèmes liés aux entiers, notamment les dépassements d’entiers, les erreurs de signe et les erreurs de troncature.
- Introduction de vulnérabilités liées aux chaînes de format.
- Vulnérabilités d’E/S, notamment les conditions de concurrence.
Analyse et tests réalisés par des tiers
F5 utilise une application d’analyse tierce sophistiquée qui examine chaque nuit le code source afin d’y détecter plusieurs types de failles critiques. Lors de la compilation, cette application recherche les failles et défauts de sécurité, les bogues empêchant la compilation, les bogues provoquant des plantages, tels que les fuites de mémoire et les corruptions de données, ainsi que les comportements imprévisibles de l’application introduits par du nouveau code. L’analyse du code source permet également de détecter des défauts non bloquants, tels que les problèmes d’intégrité des données et les goulets d’étranglement en matière de performances.
Depuis des années, F5 collabore également avec des entreprises tierces afin de réaliser différents types de tests supplémentaires :
- Tests en boîte noire : tests d’applications et de plateformes réalisés sans autre connaissance du produit que les informations auxquelles un attaquant pourrait accéder dans des documents publics.
- Tests en boîte grise : tests d’applications et de plateformes réalisés à partir d’informations partielles, telles que la conception interne, ou avec un accès à la documentation des structures de données internes et des algorithmes utilisés. Les testeurs en boîte grise ont besoin de documents généraux et détaillés décrivant les applications.
- Test en boîte blanche (également appelé test en boîte transparente, test en boîte de verre ou test structurel) : test des structures internes ou du fonctionnement d’une application, par opposition à ses fonctionnalités. Le test en boîte blanche nécessite une connaissance approfondie du système ainsi que des compétences en programmation.
Les outils de test de sécurité évoluent au fil du temps et de nouveaux produits font leur apparition. F5 travaille en étroite collaboration avec plusieurs fournisseurs partenaires afin d’intégrer de nouveaux protocoles, d’étendre la couverture des tests et de mettre à jour les outils en fonction de l’évolution des modèles de menace et des vulnérabilités récemment découvertes. Une fois que le logiciel BIG-IP a réussi plusieurs tests, F5 l’utilise dans son propre environnement produit afin de s’assurer qu’il est véritablement prêt à être commercialisé.
Réponse aux vulnérabilités
Malgré les modèles de menace, les pratiques de codage sécurisé, les formations et les nombreux types de tests, des vulnérabilités peuvent survenir. Lorsqu’une vulnérabilité est détectée en production, il est essentiel d’intervenir rapidement.
La politique de réponse aux vulnérabilités de F5 est régulièrement mise à jour afin de tenir compte des exigences des clients et des pratiques du secteur. En mettant l’accent sur la réponse aux incidents de sécurité, qu’ils soient découverts en interne, lors de tests réalisés par des tiers ou signalés par un client, F5 assure le suivi des vulnérabilités et établit des rapports à leur sujet au moins une fois par semaine afin de garantir une hiérarchisation appropriée et une réponse rapide.
En collaborant étroitement avec des chercheurs en sécurité et d’autres organismes spécialisés tels que la National Vulnerability Database, MITRE CVE, le CERT Coordination Center, Red Hat, OpenSSL et l’ISC, F5 peut divulguer les vulnérabilités de manière responsable et proposer des mesures d’atténuation, des correctifs et une protection contre les exploitations malveillantes. Au cours de l’année écoulée, F5 a publié plus de 350 avis de sécurité à l’intention du public, allant d’articles de sensibilisation aux menaces émergentes (par exemple, les injections de scripts et les chevaux de Troie) à des conseils de protection contre les logiciels malveillants et les attaques DDoS, afin de garantir l’accès aux informations de sécurité les plus récentes.
La sécurité de la plateforme BIG-IP
Spécialement conçue pour offrir une sécurité renforcée et robuste, la plateforme BIG-IP propose plusieurs fonctionnalités clés qui permettent aux organisations d’améliorer leur posture de sécurité :
- Mode appliance
- Coffre-fort sécurisé
- Linux à sécurité renforcée (SELinux)
- Certifications de sécurité
- Protection contre les attaques DoS
La plateforme BIG-IP et F5 TMOS sont conçus pour que le matériel et les logiciels fonctionnent de concert afin de protéger les applications et les données de l’entreprise, tout en optimisant la distribution des applications sur l’ensemble du réseau.
Mode appliance
Initialement conçu pour les entreprises de secteurs traitant des données sensibles, tels que la santé et les services financiers, le mode Appliance est aujourd’hui utilisé par des entreprises de tous les domaines. En activant le mode Appliance, les organisations peuvent mieux contrôler leurs réseaux et leurs applications en appliquant les restrictions suivantes :
- Supprimer l’accès au shell Bash.
- Limitez l’accès administratif à l’utilitaire de configuration et à TMSH. Les administrateurs peuvent utiliser ces utilitaires hiérarchiques en ligne de commande pour gérer et configurer facilement le système BIG-IP, ainsi que pour consulter les statistiques et les données de performances.
- Désactivez la connexion du compte root afin d’empêcher l’utilisateur root de se connecter à l’appareil par quelque moyen que ce soit, y compris via la console série.
- Renforcez les autorisations d’accès aux fichiers du répertoire personnel du compte root (/root) pour de nombreux fichiers et répertoires. Par défaut, les nouveaux fichiers ne sont accessibles en lecture et en écriture que par l’utilisateur, et tous les répertoires sont mieux sécurisés.
- Empêcher le sous-système Always-On Management (AOM), qui assure la gestion hors bande du système BIG-IP, d’accéder à l’hôte. L’AOM pourra uniquement réinitialiser l’hôte à l’aide d’une commande de réinitialisation matérielle.
Il convient de noter qu’une fois le mode Appliance activé, il ne peut plus être désactivé. Les organisations doivent alors obtenir une nouvelle licence et effectuer une nouvelle installation du logiciel. Les administrateurs peuvent vérifier qu’un appareil fonctionne en mode Appliance depuis l’écran Licence de l’utilitaire de configuration de l’interface graphique de BIG-IP.
Coffre-fort sécurisé
Les clés privées SSL comptent parmi les actifs les plus précieux d’un réseau, et de nombreuses organisations imposent des exigences strictes afin que leur sécurité aille au-delà d’une simple protection du système de fichiers. La fonctionnalité Secure Vault, disponible sur toutes les appliances matérielles F5, protège les clés privées SSL à l’aide d’une clé principale stockée dans un dispositif de verrouillage matériel. Ainsi, même si le fichier contenant la clé privée SSL était récupéré depuis un serveur de sauvegarde compromis ou à la suite d’une infection par un logiciel malveillant, l’attaquant ne pourrait pas l’utiliser.
Chaque appareil BIG-IP est fourni avec une clé d’unité unique et une clé principale partagée, toutes deux étant des clés symétriques AES 256. La clé d’unité unique est stockée dans une EEPROM matérielle conçue sur mesure sur chaque appareil physique. Cette clé d’unité chiffre la clé principale, qui à son tour chiffre les clés privées SSL, déchiffre les fichiers de clés SSL et synchronise les certificats entre les appareils BIG-IP. Dans une configuration à haute disponibilité (HA), les clés principales suivent la configuration : toutes les unités partagent donc la même clé principale, tout en conservant leur propre clé d’unité. La clé principale est synchronisée via le canal sécurisé établi par le gestionnaire de certificats. Les phrases secrètes chiffrées avec la clé principale ne peuvent pas être utilisées sur d’autres systèmes que les unités pour lesquelles cette clé principale a été générée.
La prise en charge de Secure Vault peut également être utilisée par les invités vCMP (Virtual Clustered Multiprocessing). vCMP permet d’exécuter plusieurs instances du logiciel BIG-IP sur un même appareil, chaque invité disposant de sa propre clé d’unité et de sa propre clé principale. La clé d’unité de l’invité est générée et stockée sur l’hôte, ce qui garantit la prise en charge matérielle. Elle est protégée par la clé principale de l’hôte, elle-même protégée par la clé d’unité de l’hôte au niveau matériel.
Linux à sécurité renforcée
Utilisé à la fois dans les processus de développement de F5 et dans les environnements de production des clients, Security Enhanced Linux (SELinux) réduit le nombre de logiciels chargés de faire appliquer les politiques de sécurité et permet de dissocier l’application des décisions de sécurité de la politique de sécurité elle-même. Par exemple, un profil SELinux peut demander au noyau TMOS d’interdire à un processus donné d’exécuter le shell bash, protégeant ainsi le système contre des vulnérabilités telles que Shellshock, qui peuvent permettre à un attaquant de prendre le contrôle d’un serveur web ou d’un routeur.
SELinux renforce également la sécurité en fournissant un contrôle d’accès obligatoire (MAC) qui complète le système de contrôle d’accès discrétionnaire (DAC) de Linux. Le MAC repose sur des étiquettes d’utilisateur, de rôle et de domaine attribuées aux sujets, des étiquettes de ressources attribuées aux objets, ainsi que sur des relations entre sujets et objets définies par des stratégies. Les contrôles SELinux limitent l’accès des programmes utilisateur et des serveurs système aux fichiers et aux ressources réseau. Restreindre les privilèges au strict minimum nécessaire réduit ou élimine la capacité de ces programmes et démons à causer des dommages en exploitant des vulnérabilités inconnues, telles que des dépassements de mémoire tampon ou des erreurs de configuration. Comme il fonctionne indépendamment des mécanismes de contrôle (discrétionnaire) de Linux, le MAC ne reconnaît pas la notion de superutilisateur root et ne présente donc pas les faiblesses bien connues du système DAC traditionnel de Linux.
Certifications de sécurité
Les organismes fédéraux et ceux du secteur des services financiers (FSI) sont soumis à des réglementations supplémentaires qui exigent des certifications de sécurité telles que Common Criteria et FIPS 140-2. Celles-ci, ainsi que d’autres certifications de sécurité américaines et internationales, garantissent que le produit certifié respecte les normes dans des domaines tels que l’authentification, l’audit, la cryptographie, la gestion et les communications sécurisées. Les normes et les exigences de certification évoluent au même rythme que le monde de la sécurité ; c’est pourquoi la plupart des certifications sont propres à une version donnée du produit.
Afin de rester au fait des évolutions en matière de sécurité, des bonnes pratiques et des normes en constante évolution, F5 participe à l’International Cryptographic Modules Conference (ICMC) et aux conférences International Common Criteria (ICCC), afin d’offrir aux organisations une sécurité robuste tout en simplifiant leur mise en conformité. Le programme de validation des modules cryptographiques (CMVP) du National Institute of Standards and Technology (NIST) oriente la feuille de route de F5 en matière de cryptographie.
Critères communs (CC)
De nombreux produits F5 ont obtenu la certification Critères communs, une certification d’assurance reconnue à l’échelle mondiale et utilisée par des organismes gouvernementaux et des entreprises du monde entier. Vingt-six pays sont signataires d’un accord de reconnaissance mutuelle, qui garantit qu’une fois certifié, un produit peut être commercialisé comme tel dans l’un ou l’ensemble des pays signataires.
Normes fédérales de traitement de l’information (FIPS)
Élaborées par le NIST, les normes fédérales de traitement de l’information (FIPS) sont utilisées par les agences gouvernementales et les prestataires de l’administration des États-Unis dans les systèmes informatiques non militaires. La série FIPS 140 regroupe des normes de sécurité informatique du gouvernement américain qui définissent les exigences applicables aux modules cryptographiques, notamment à leurs composants matériels et logiciels, destinés à être utilisés par les ministères et les agences du gouvernement fédéral des États-Unis.
Les produits F5 conformes à la norme FIPS 140-2 utilisent des modules matériels de sécurité (HSM) certifiés FIPS 140-2 afin de satisfaire aux exigences de conformité. Un HSM est un dispositif physique sécurisé conçu pour générer, stocker et protéger des clés cryptographiques numériques de grande valeur. Il s’agit d’un cryptoprocesseur sécurisé qui se présente souvent sous la forme d’une carte d’extension (ou d’un autre matériel) dotée d’une protection intégrée contre les altérations. Le système BIG-IP comprend un accélérateur cryptographique/SSL FIPS, une option HSM spécialement conçue pour traiter le trafic SSL dans les environnements nécessitant des solutions conformes au niveau 2 de la norme FIPS 140-1.
Les appareils F5 BIG-IP sont conformes au niveau 2 de la norme FIPS 140-2. Ce niveau de sécurité indique qu’une fois les données sensibles importées dans le HSM, la plateforme met en œuvre des techniques cryptographiques garantissant qu’elles ne peuvent pas être extraites en texte clair. Les appareils BIG-IP sont également dotés de revêtements ou de scellés permettant de détecter toute tentative d’altération et de dissuader les manipulations physiques. Le cadre unique de gestion des clés de la plateforme BIG-IP permet de mettre en place une infrastructure sécurisée hautement évolutive, capable de gérer des volumes de trafic plus élevés et à laquelle les entreprises peuvent facilement ajouter de nouveaux services.
En outre, l’accélérateur cryptographique/SSL FIPS utilise des cartes à puce pour authentifier les administrateurs, accorder des droits d’accès et répartir les responsabilités administratives, offrant ainsi un moyen flexible et sécurisé de faire respecter la sécurité de la gestion des clés.
Protection contre les attaques DoS
Une attaque par déni de service (DoS) vise à rendre une machine ou une ressource réseau indisponible pour ses utilisateurs légitimes, afin d’interrompre ou de suspendre, temporairement ou indéfiniment, les services d’un hôte connecté à Internet. Une attaque par déni de service distribué (DDoS) provient de plusieurs adresses IP sources distinctes, souvent au nombre de plusieurs milliers.
Les architectes de F5 ont élaboré plusieurs stratégies pour prévenir et atténuer les attaques DoS. Les équipes de développement ont mis à disposition des fonctionnalités et déposé des brevets portant sur des techniques visant à protéger les données des entreprises et à sécuriser les composants fondamentaux d’une application (réseau, DNS, SSL et HTTP). Les fonctionnalités logicielles offrent un large éventail de protections, notamment la limitation du débit de différents types de requêtes, la détection d’un nombre excessif de paquets ou l’identification de l’auteur de la requête, l’utilisation de méthodes heuristiques et la prévention de l’usurpation d’identité.
En s’appuyant sur les capacités de sécurité intrinsèques de la gestion intelligente du trafic et de la fourniture d’applications, la plateforme BIG-IP protège l’infrastructure réseau et applicative d’une organisation et en garantit la disponibilité, même dans les conditions les plus exigeantes.
Conclusion
Alors que les attaques visant les réseaux, les applications et les données ne cessent d’augmenter, les organisations qui s’appuient sur la plateforme BIG-IP peuvent avoir confiance dans la sécurité de leurs systèmes pour protéger leurs actifs les plus précieux.
F5 garantit la sécurité de la plateforme BIG-IP grâce à son processus rigoureux de cycle de vie de développement logiciel sécurisé, conçu pour détecter et corriger les vulnérabilités avant la commercialisation des produits. En outre, la plateforme BIG-IP dispose de plusieurs fonctionnalités de sécurité essentielles, telles que le mode Appliance, Secure Vault, SELinux, les certifications de sécurité et la protection contre les attaques par déni de service (DoS), qui contribuent à garantir l’intégrité des applications critiques et des données de l’entreprise.
Le volume et la complexité des menaces de sécurité continueront sans aucun doute d’évoluer. Dans le même temps, F5 continuera de concevoir des solutions de sécurité dédiées afin d’aider les organisations à prévenir et à atténuer les attaques, ainsi qu’à y répondre, tout en préservant leur réputation et en protégeant leurs activités.
PUBLIÉ LE 29 JUILLET 2016