F5 classé dans la catégorie Leader du rapport comparatif SecureIQLab 2026 Cloud WAAP v5.0 CyberRisk Validation
Publié le 3 août 2026
Contacts
- Dan SorensenF5(650) 228-4842d.sorensen@f5.com
- Holly LancasterWe. Communications(415) 547-7054hlancaster@wecommunications.com
Des tests indépendants classent F5 Distributed Cloud Web App and API Protection dans la catégorie la plus élevée du rapport pour son efficacité combinée en matière de sécurité et d’exploitation
SEATTLE – F5 (NASDAQ : FFIV), leader mondial de la mise à disposition et de la sécurisation de chaque application et API, a annoncé que F5 Distributed Cloud Web App and API Protection (WAAP), qui fait partie de la F5 Application Delivery and Security Platform (ADSP), a été classée dans la catégorie Leader du rapport comparatif 2026 Cloud WAAP v5.0 CyberRisk Validation de SecureIQLab. F5 compte parmi les rares fournisseurs évalués à avoir obtenu les certifications Secure-by-Design et Secure-by-Default.
Les entreprises qui achètent des produits de sécurité des applications sont depuis longtemps confrontées à un compromis. Certaines solutions bloquent les attaques sophistiquées, mais nécessitent des ajustements constants et du personnel spécialisé pour les exploiter. D’autres sont faciles à déployer, mais laissent subsister des failles qui ne se révèlent qu’après une compromission. Les équipes de sécurité finissent donc par choisir le problème auquel elles préfèrent être confrontées.
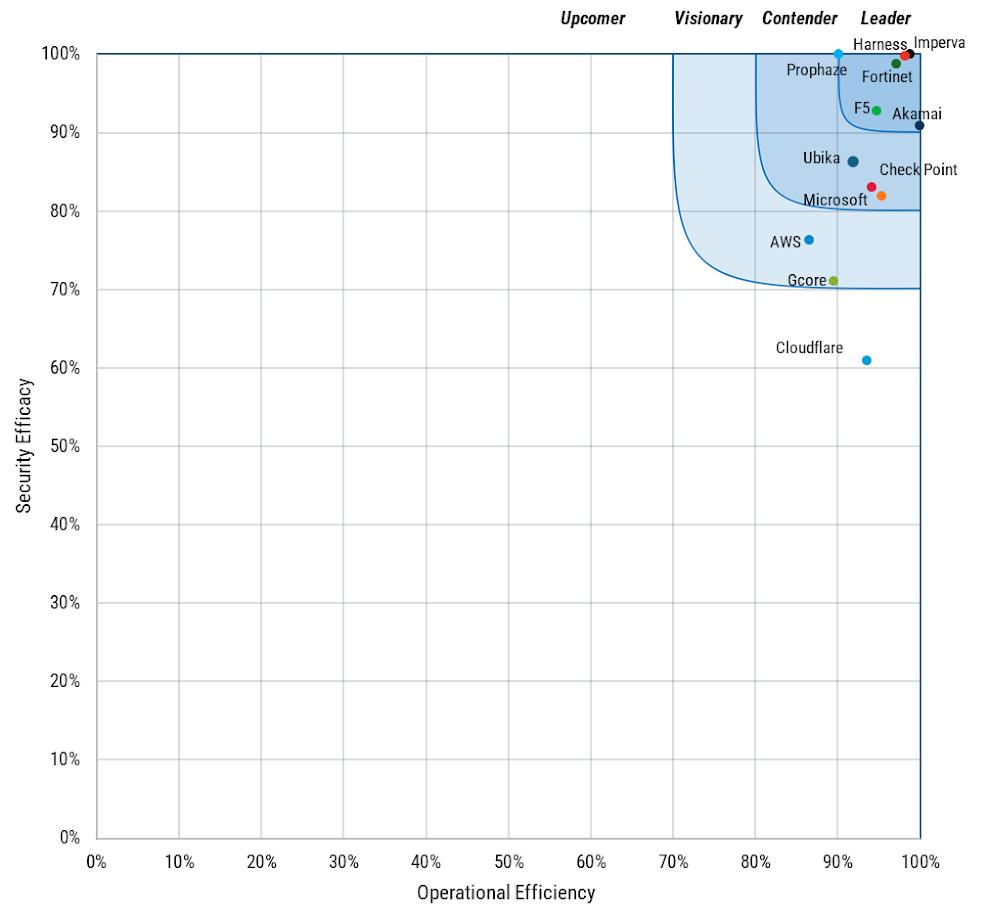
L’évaluation de SecureIQLab a mesuré les deux aspects du compromis entre efficacité opérationnelle et efficacité de la sécurité. F5 a été classé dans la catégorie Leader du CyberRisk Ripple, la plus haute distinction du rapport, réservée aux solutions qui se situent au meilleur niveau en matière de protection et d’exploitation. F5 a obtenu un score de 92,7 % en efficacité de la sécurité et de 94,7 % en efficacité opérationnelle, dépassant ainsi les moyennes mesurées du groupe, qui s’établissent respectivement à 86,8 % et 93,8 %.
« L’IA de pointe a rendu les approches traditionnelles de la sécurité intenables, en réduisant, voire en inversant, le délai entre la divulgation d’une vulnérabilité et l’apparition d’un exploit fonctionnel », a déclaré John Maddison, directeur marketing de F5. « Les entreprises protègent davantage d’applications, davantage d’API et désormais davantage de systèmes d’IA. Or, une solution de sécurité qui ne fonctionne qu’à condition de disposer d’une équipe qualifiée pour l’exploiter n’est pas une solution capable de passer à l’échelle. »
Les entreprises d’aujourd’hui ont besoin d’une solution WAAP dotée d’outils de correctifs virtuels, tels que des fonctionnalités de pare-feu d’applications web (WAF) placées en amont de l’application, afin de bloquer toute exploitation dès le premier jour, sans nouvelles signatures ni ajustements constants. Parallèlement, les organisations modernes ne peuvent pas se permettre de croire sur parole un fournisseur quant à l’efficacité de ses solutions. Les responsables de la sécurité ont tout intérêt à s’appuyer sur des tests indépendants pour vérifier quels outils offrent réellement les protections annoncées.
Une protection qui résiste aux conditions de test
SecureIQLab a soumis chaque solution à plus de 1 600 scénarios d’attaque couvrant les attaques d’applications web répertoriées par l’OWASP, les attaques d’API, les attaques de bots et de bots assistés par l’IA, les attaques DoS et DDoS de couche 7, la résilience de la sécurité ainsi qu’une évaluation des vulnérabilités WAAP. Du trafic légitime a été maintenu tout au long des tests afin de mesurer la capacité à éviter les faux positifs. Les tests, conformes à l’AMTSO (Testing Protocol Standard v1.3) et référencés sous l’identifiant AMTSO-LS1-TP169, ont été réalisés sur SOCx®, la plateforme de validation de la sécurité cloud pilotée par l’IA de SecureIQLab, afin de garantir une exécution cohérente pour tous les fournisseurs.
Des opérations sans contraintes
Le score d’efficacité opérationnelle de 94,7 % obtenu par F5 témoigne d’une architecture conçue pour réduire la charge de travail plutôt que pour l’alourdir. F5 Distributed Cloud WAAP réunit le WAF, la sécurité des API, la défense contre les bots et la protection contre les attaques DDoS de couches 3–4 et 7 au sein d’une architecture d’inspection en un seul passage. Le trafic n’est ainsi déchiffré et évalué qu’une seule fois, au lieu de transiter entre des produits faiblement intégrés à des fins d’inspection et d’application des règles. Les équipes chargées des plateformes peuvent déployer et faire évoluer les politiques sans accumuler de latence ni de surcharge de configuration. Le même moteur WAF éprouvé sur le terrain est utilisé dans les solutions F5 Distributed Cloud Services, F5 BIG-IP Advanced WAF et F5 NGINX.
La sécurité intégrée dès la conception, et non ajoutée après coup
Les certifications Secure-by-Design et Secure-by-Default sont attribuées aux solutions qui n’élargissent pas la surface d’attaque des environnements qu’elles protègent et qui offrent une protection efficace sans configuration supplémentaire. Pour obtenir ces deux certifications, il faut atteindre un score supérieur à 85 % dans chaque catégorie et un score parfait de 100 % à l’évaluation des vulnérabilités WAAP. F5 a été l’une des cinq solutions à satisfaire à ces exigences.
F5 a également obtenu un score supérieur à la moyenne du groupe en matière de conformité, une catégorie qui évalue l’efficacité avec laquelle une solution répond aux exigences réglementaires ainsi qu’aux exigences de protection des données, d’audit et de gouvernance issues de référentiels tels que NIST SP 800-53, le NIST AI Risk Management Framework, ISO/IEC 27001, ISO/IEC 42001, PCI DSS, le RGPD, HIPAA et SOC 2. En outre, F5 a obtenu un score de 100 % sur le sous-ensemble du Top 10 OWASP pour les LLM couvert par la version 5.0, qui porte sur deux catégories de risques : l’injection de prompts (LLM01:2025) et la gestion incorrecte des sorties (LLM05:2025). Les tests comprenaient également 35 cas de test bénins afin de mesurer les faux positifs.
« Le marché du WAAP dans le cloud a considérablement gagné en maturité. Le score de sécurité moyen du groupe a augmenté d’environ 12,3 % par rapport à l’édition précédente de ce test et, pour la première fois, nous avons évalué la sécurité des applications d’IA comme une catégorie à part entière, car c’est là que la surface d’attaque s’étend », a déclaré David Ellis, vice-président de la recherche chez SecureIQLab. « Les solutions classées dans la catégorie Leader ont démontré leur capacité à couvrir les attaques visant les applications web, les API, les menaces avancées et les applications intégrant l’IA. »
Documents complémentaires
- Ressource : Rapport comparatif de validation des cyberrisques SecureIQLab Cloud WAAP v5.0
- Blog : Les tests indépendants multiconstructeurs de SecureIQLab classent F5 parmi les leaders en matière de sécurité et d’efficacité opérationnelle
- Page de la solution : Protection F5 des applications web et des API
À propos de l’évaluation de SecureIQLab
SecureIQLab a testé les produits mentionnés dans le rapport comparatif de validation CyberRisk Cloud WAAP v5.0 aux dates indiquées dans la section du rapport consacrée à la méthodologie. SecureIQLab ne recommande, ne certifie, ne cautionne ni ne garantit les performances ou la sécurité d’aucun des produits testés. Les résultats des tests reflètent uniquement les performances obtenues selon la méthodologie et les scénarios spécifiques décrits dans cette section. Les conclusions citées dans le présent communiqué s’appliquent aux versions des produits, aux configurations de déploiement et aux scénarios de test spécifiques indiqués dans le rapport. Elles ne préjugent pas des performances obtenues avec d’autres versions, configurations ou scénarios. Les performances passées ne préjugent pas des résultats futurs.
À propos de F5
F5, Inc. (NASDAQ: FFIV) est le leader mondial de la mise à disposition et de la sécurisation de toutes les applications. Forte de trois décennies d’expertise, F5 a conçu la plateforme de référence du secteur, F5 Application Delivery and Security Platform (ADSP), afin de mettre à disposition et de sécuriser chaque application et chaque API, où qu’elles se trouvent : sur site, dans le cloud, à la périphérie du réseau et dans des environnements hybrides et multicloud. F5 s’engage à innover et à collaborer avec les organisations les plus grandes et les plus avancées au monde afin d’offrir des expériences numériques rapides, disponibles et sécurisées. Ensemble, nous nous aidons mutuellement à prospérer et donnons vie à un monde numérique meilleur.
Pour plus d’informations, consultez f5.com
Découvrez les recherches de F5 Labs sur les menaces à l’adresse f5.com/labs
Suivez-nous pour en savoir plus sur F5, nos partenaires et nos technologies : Blog | LinkedIn | X | YouTube | Instagram | Facebook
F5, BIG-IP, Advanced WAF et NGINX sont des marques commerciales, des marques de service ou des noms commerciaux de F5, Inc. ou de ses sociétés affiliées aux États-Unis et dans d’autres pays. Tous les autres noms de produits et de sociétés mentionnés dans le présent document peuvent être des marques commerciales appartenant à leurs propriétaires respectifs. La validation décrite dans le présent document ne crée aucun partenariat, aucune coentreprise, aucune relation de mandat ni aucune approbation entre les parties.