Une sécurité de l’IA qui suit le rythme
Remplissez ce formulaire pour regarder le webinaire à la demande.
Tendances en matière de sécurité de l’IA : les points clés de notre dernier webinaire
Vous voulez mesurer les progrès de l’IA ? Il suffit de regarder le test de Will Smith mangeant des spaghettis. En moins de cinq ans, nous sommes passés d’une IA limitée, fondée sur le texte, à un usage de plus en plus répandu de l’IA agentique.
Aujourd’hui, de nombreuses organisations ont intégré l’IA, sous une forme ou une autre, à leurs applications web. Mais comment protègent-elles efficacement leurs applications d’IA, en particulier dans un environnement qui évolue aussi rapidement ? À mesure que la maturité de l’IA progresse à l’échelle mondiale, les préoccupations liées à l’IA se répartissent plus uniformément parmi les professionnels de la sécurité.
Lors de notre récent webinaire intitulé « Une sécurité de l’IA qui suit le rythme », Mark Toler et David Warburton ont partagé des perspectives novatrices sur les défis et les solutions qui façonnent cette nouvelle réalité. Voici une synthèse des principaux enseignements de cette session riche en réflexions.
1. L’évolution des perceptions en matière de sécurité de l’IA
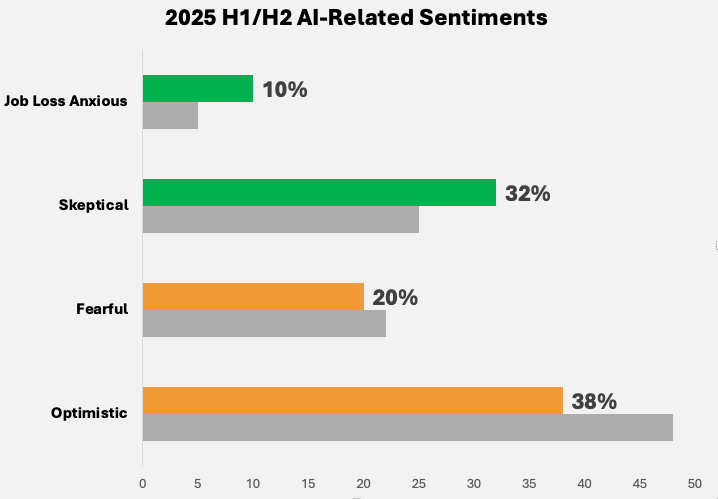
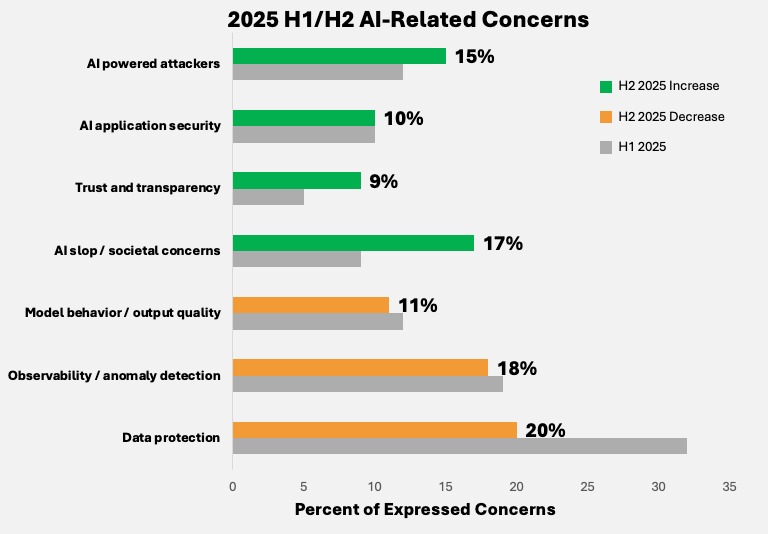
Mark a commencé par s’intéresser à la perception actuelle de l’IA chez les professionnels de la sécurité. À l’aide d’un ensemble de modèles de langage d’IA entraînés à analyser les échanges entre utilisateurs sur les principaux forums de cybersécurité, son équipe a dégagé les préoccupations les plus pressantes.
Dans l’ensemble, il a constaté que le secteur délaissait les déploiements d’IA non encadrés au profit de solutions gérées par les clients, signe d’une maturité croissante dans la gestion des intégrations de l’IA. Toutefois, des préoccupations telles que l’utilisation non autorisée de l’IA et l’autonomie excessive des systèmes d’IA restent au premier plan.
2. L’expansion rapide des menaces générées par l’IA
Le webinaire a mis en lumière l’évolution du paysage des menaces, en soulignant la manière dont les systèmes d’IA permettent désormais de mener des attaques plus sophistiquées. Qu’il s’agisse d’utiliser l’IA pour mener des attaques par injection SQL à l’aveugle ou d’automatiser la découverte et l’exploitation de vulnérabilités à grande échelle, les attaquants tirent parti de ces outils avancés de manière inédite. Cette évolution a démocratisé les cyberattaques complexes, permettant même à des attaquants moins expérimentés de représenter des menaces importantes.
3. Solutions pratiques : Guardrails et tests d’intrusion adversariaux
Pour contrer ces menaces, des solutions telles que F5 AI Guardrails et AI Red Team jouent un rôle crucial. Alors que les tests d’intrusion traditionnels peinent à couvrir la grande diversité des schémas d’attaque visant l’IA, le red teaming appliqué à l’IA s’impose comme un outil fondamental. Cette approche fondée sur l’IA accélère les tests et simule des scénarios d’attaque réels, aidant ainsi les professionnels à renforcer leurs défenses de manière proactive.
En outre, les garde-fous constituent un outil essentiel pour empêcher les systèmes d’IA de dépasser le périmètre défini par leur programmation. Mark a expliqué l’importance du « principe du moindre privilège » comme pratique interne de sécurité de l’IA, afin de garantir que les systèmes n’aient accès qu’aux ressources nécessaires à leur fonctionnement. Associée à des garde-fous d’IA personnalisables, cette pratique offre une protection solide contre l’injection de prompts, les attaques visant à contourner les restrictions et d’autres vulnérabilités.
4. Le prochain défi : distinguer le trafic humain de celui généré par l’IA
Un autre sujet préoccupant abordé lors des discussions était la difficulté à distinguer le trafic humain de celui généré par l’IA. À mesure que les identités non humaines se multiplient, de nouveaux protocoles comme le Model Context Protocol (MCP) et l’Agent Gateway Protocol (AGP) offrent des pistes prometteuses pour répondre à cette préoccupation croissante. Toutefois, aucun consensus ne se dégage encore au sein du secteur : il s’agit donc d’un domaine dont l’évolution mérite d’être suivie de près.
5. Quantifier la sécurité des LLM
Lors du webinaire, David a mis en avant les scores mensuels CASI et ARS de F5. Ceux-ci permettent d’évaluer des dizaines de LLM majeurs en matière de performances, de vulnérabilités et d’efficacité de la sécurité. Ces scores aident les organisations à comparer les modèles selon leur coût, leur rapidité et leurs fonctionnalités de sécurité, afin de sélectionner les modèles les mieux adaptés à leurs cas d’usage. David a présenté en détail différents LLM disponibles sur le marché, en soulignant l’importance de concilier un coût abordable avec des performances et une sécurité élevées.
Conclusion :
L’IA offre un potentiel immense, mais comporte des risques tout aussi importants. Les équipes de sécurité doivent donc faire la part entre les effets d’annonce et la réalité quant aux capacités réelles de leurs outils d’IA et de sécurité de l’IA.
En s’appuyant sur des outils de pointe tels qu’AI Guardrails et AI Red Team, et en adoptant des principes comme celui du moindre privilège pour les accès, les organisations peuvent garder une longueur d’avance dans cet environnement en constante évolution. L’avenir de la sécurité de l’IA repose sur des mesures proactives, une gouvernance solide et des bonnes pratiques qui évoluent en permanence.
Envie d’approfondir le sujet ? Regardez l’intégralité du webinaire à la demande pour écouter directement les interventions de Mark et David.
Intervenants
Mark Toler
Responsable marketing produit
F5
David Warburton
Directeur, F5 Labs
F5