
Le Zero Trust est une stratégie puissante qui peut aider une entreprise à gagner en rapidité et en sécurité. Ces dernières années, il a fait couler beaucoup d’encre, bien que le concept ne soit pas nouveau. Il est aujourd’hui plus pertinent et important que jamais, notamment à l’heure où les entreprises du monde entier cherchent comment poursuivre leurs activités et réagir face à la crise de la COVID-19. Le Zero Trust était l’un des thèmes de ma récente présentation Agility et constitue un concept essentiel que toutes les organisations doivent mieux comprendre à mesure qu’elles accélèrent leurs initiatives de transformation numérique.
La sécurisation du périmètre réseau traditionnel (autrement dit, l’approche du château fort entouré de douves) ne suffit plus. Avec l’essor des applications déployées dans des environnements multiclouds et la mobilité croissante des collaborateurs, le périmètre réseau a pratiquement disparu.
Le modèle Zero Trust élimine la notion de réseau de confiance au sein d’un périmètre défini. Aujourd’hui, vous devez appliquer le principe du moindre privilège aux accès des utilisateurs et les contrôler aussi rigoureusement que possible, partir du principe que des attaquants sont déjà présents sur le réseau et s’y dissimulent, et obtenir davantage de contexte et de visibilité à partir des points de contrôle. Pour mettre en œuvre le modèle Zero Trust, les organisations doivent abandonner l’approche « Faire confiance, mais vérifier » et désormais respecter ces trois principes :
- Ne jamais faire confiance
- Toujours vérifier
- Surveiller en permanence
Bien qu’aucun fournisseur ne puisse proposer à lui seul tout ce qui est nécessaire à une approche Zero Trust, F5 peut apporter une réelle valeur ajoutée grâce à son solide portefeuille de solutions de sécurité des applications et sécuriser quatre points de contrôle clés au sein d’une architecture Zero Trust. Plus précisément :
- Les terminaux qui accèdent aux applications : nos solutions d’accès sécurisé aux applications offrent une authentification moderne pour toutes les applications.
- L’infrastructure réseau : nous proposons des solutions de sécurité de l’infrastructure applicative pour contribuer à protéger le réseau.
- Les applications (qu’elles soient dans le cloud, sur site, basées sur un modèle SaaS ou entièrement gérées) : nous proposons des solutions de sécurité de la couche applicative afin d’assurer la sécurité au niveau de l’application ou à proximité de celle-ci, et de protéger la pile applicative (des couches 4 à 7).
- Le service d’identité : nous avons noué des partenariats étroits avec Microsoft, Okta et Ping. En intégrant nos solutions d’accès fiable aux applications à celles de ces fournisseurs d’identité en tant que service (IDaaS), nous contribuons à combler le fossé en matière d’identité entre les applications cloud, SaaS, stratégiques et personnalisées, afin d’offrir aux utilisateurs une expérience d’accès unifiée et sécurisée.
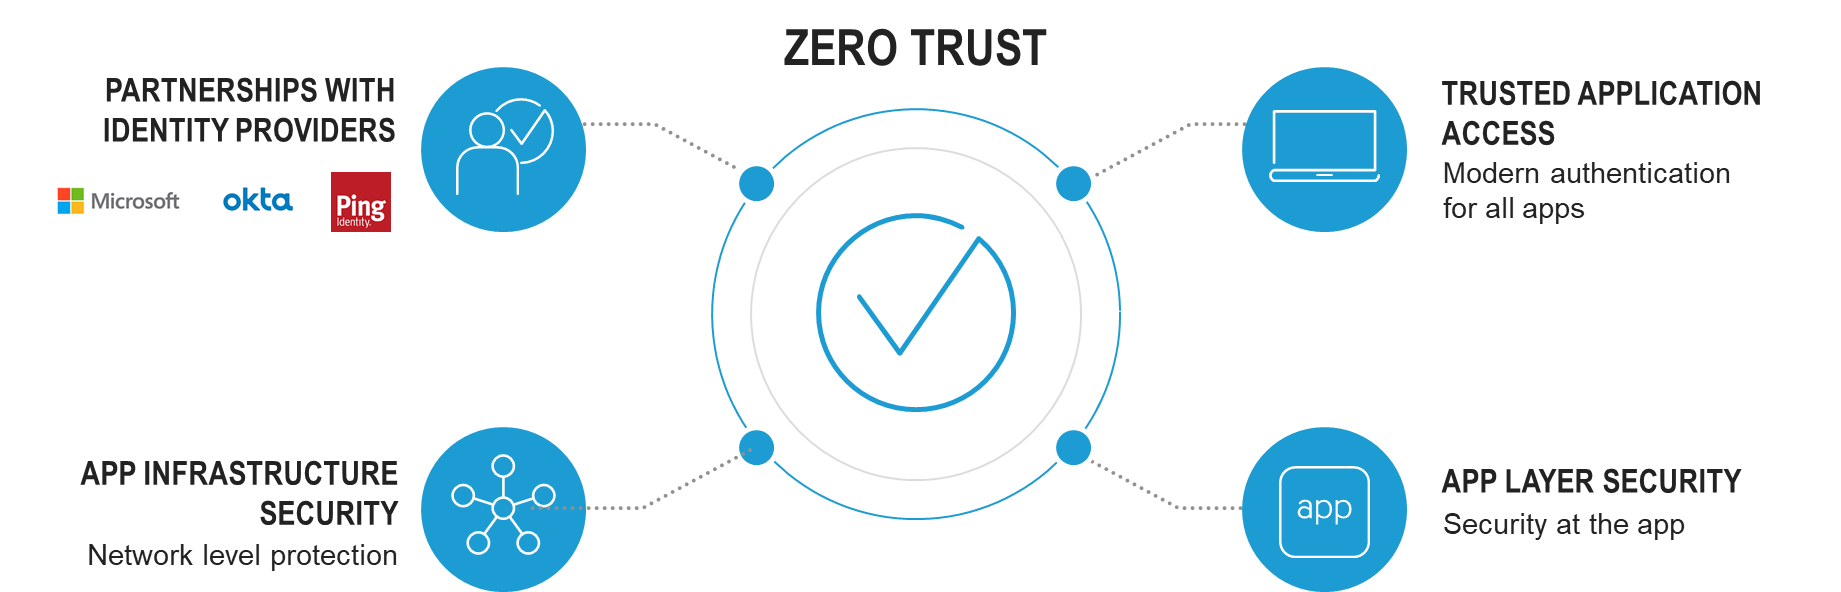
Examinons plus en détail comment F5 peut concrètement vous aider à déployer un modèle Zero Trust grâce à ces trois solutions de sécurité F5 : Trusted App Access, App Infrastructure Security et App Layer Security.
Accès sécurisé aux applications
En matière d’accès aux applications, les organisations doivent partir du principe que toute personne accédant à leur site est malveillante. Les violations liées aux accès continuent d’augmenter. Selon F5 Labs, en 2019, elles représentaient la plus grande part des causes connues de violations, soit 52 %, contre 47 % en 2018.
F5 BIG-IP Access Policy Manager (APM) sécurise, simplifie et centralise l’accès aux applications, aux API et aux données, où que se trouvent les utilisateurs et leurs applications. Grâce à Identity Aware Proxy (IAP), APM met en œuvre une validation selon le modèle Zero Trust fondée sur un contexte granulaire, afin de sécuriser chaque demande d’accès aux applications. Il surveille également en continu l’appareil, la localisation et les accès de chaque utilisateur pendant toute la session applicative.
Les principales propositions de valeur sont les suivantes :
- Une expérience utilisateur optimale grâce au SSO et une expérience homogène pour accéder à toutes les applications, qu’elles soient sur site ou dans le cloud
- Des applications plus sécurisées dans une architecture Zero Trust
- Une architecture commune pour les environnements hybrides et une politique commune à plusieurs clouds
Grâce à l’ajout de Shape et à sa capacité à détecter les acteurs malveillants qui commettent des fraudes, nous sommes désormais mieux à même d’identifier les utilisateurs légitimes et de réduire le nombre de fois où ils doivent saisir un mot de passe. Ils peuvent ainsi accéder à davantage de services sans risquer d’oublier leurs mots de passe, ce qui réduit les coûts d’assistance et augmente le chiffre d’affaires.
Sécurité de l’infrastructure applicative
L’infrastructure réseau est essentielle pour garantir la sécurité et la disponibilité des applications afin de mettre en œuvre une approche Zero Trust. Les menaces chiffrées constituent notamment un risque potentiel pour votre réseau.
Le chiffrement est désormais la norme. Selon les recherches de F5 Labs, 91 % des chargements de pages sont chiffrés avec SSL/TLS. Mais les attaquants utilisent également le chiffrement pour contourner les contrôles de sécurité. Les entreprises doivent partir du principe que leur trafic entrant chiffré dissimule des logiciels malveillants. Elles doivent également supposer que leur trafic sortant chiffré contient des informations sensibles susceptibles d’être exfiltrées.
F5 SSL Orchestrator protège votre réseau contre les risques liés au trafic chiffré. Cette solution dédiée orchestre le trafic SSL/TLS entrant et sortant, et centralise le contrôle du chiffrement. Elle élimine les angles morts en matière de sécurité en détectant les logiciels malveillants dissimulés dans le trafic chiffré et empêche l’exfiltration des données volées.
Sécurité de la couche applicative
La réalité est que, dans toute organisation, les applications présentent des vulnérabilités. Selon les recherches de F5 Labs, une entreprise déploie en moyenne 765 applications. Face à un tel nombre d’applications au sein d’une même entreprise, les attaquants savent à quel point elles sont importantes et cherchent activement à les compromettre, car chacune d’elles peut constituer une porte dérobée (ou une porte d’entrée) vers des données et une propriété intellectuelle précieuses. Il est essentiel de protéger en permanence les applications dans le cadre de votre stratégie Zero Trust.
F5 peut protéger la pile applicative dans une architecture Zero Trust. Nos solutions WAF, telles que Advanced WAF et Essential App Protect permettent de se prémunir contre les vulnérabilités et les attaques courantes, telles que celles du Top 10 de l’OWASP ou les injections SQL/PHP.
Nos solutions WAF peuvent également protéger contre les attaques DoS de couche 7 grâce à notre fonctionnalité d’analyse comportementale, qui surveille en permanence l’état des applications. Nous proposons également une protection des identifiants afin d’empêcher les attaquants d’accéder sans autorisation aux comptes utilisateurs. De plus, face à l’utilisation croissante des API, nous pouvons les protéger et sécuriser vos applications contre les attaques ciblant les API.
Alors que F5 protège vos applications contre les vulnérabilités grâce à ses solutions de sécurité WAF et API, nous protégeons également votre logique métier contre les abus avec Shape.
F5 propose ses offres de sécurité en fonction de la stratégie de déploiement Zero Trust de chaque organisation : en gestion autonome, sous forme de service ou en tant que service entièrement géré via Silverline et Shape Security.
Si vous souhaitez en savoir plus, vous pouvez regarder mon discours d’ouverture d’Agility à la demande, ou nous contacter pour obtenir de l’aide dans le cadre de votre déploiement Zero Trust.
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.