Lorsque Nous (c’est le « Nous » de l’entreprise) parlons de transformation numérique, nous utilisons un cadre composé de trois phases. Ce cadre décrit l’évolution technologique qui accompagne le parcours de l’entreprise, des modèles physiques aux modèles numériques. Chaque phase est caractérisée par une initiative commerciale rendue possible par la technologie.
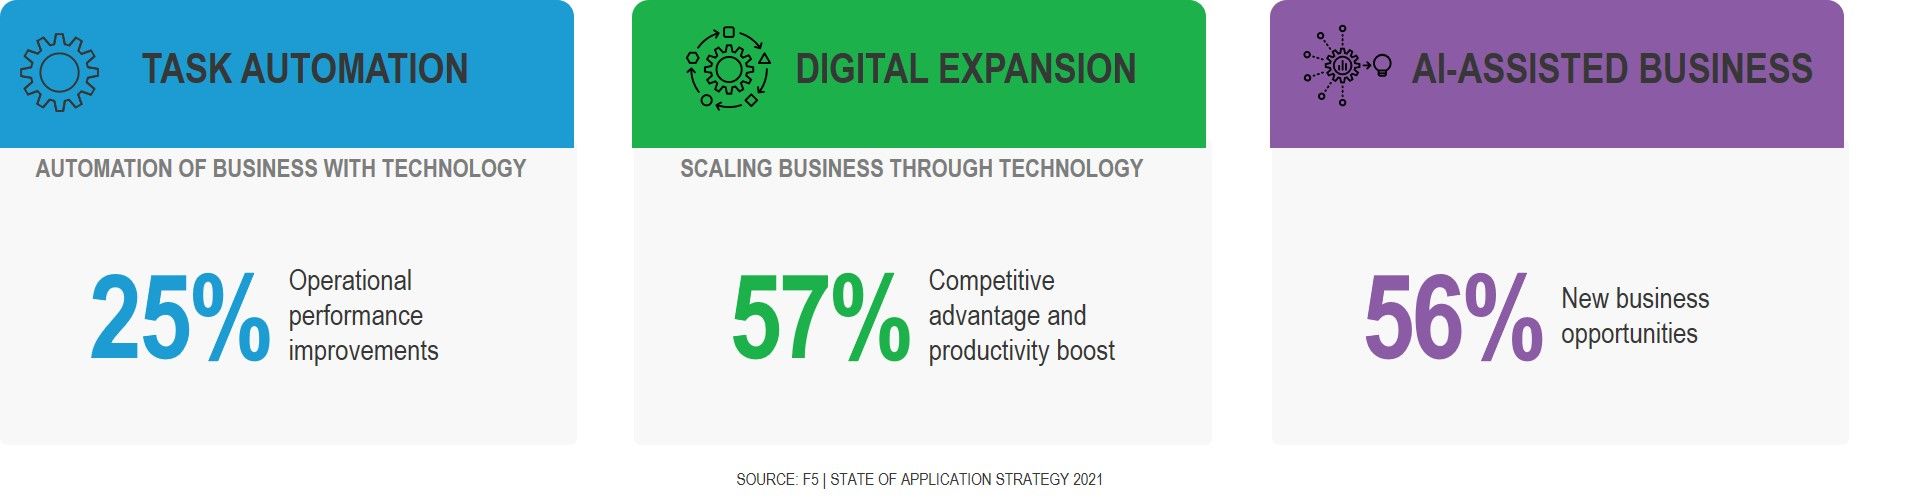
La deuxième phase, l’expansion numérique, est marquée par la modernisation. Au cours de cette phase, l’entreprise développe sa présence numérique. Ces efforts se manifestent le plus clairement dans les expériences numériques proposées en ligne, mais ne se limitent pas aux sites web et aux applications mobiles. Cette phase comprend la numérisation des produits et contribue en partie à l’essor rapide des appareils « connectés » et des applications qui les pilotent, créant ainsi un besoin urgent d’une plateforme Edge 2.0.
C’est pourquoi le terme « modernisation » a des implications qui vont bien au-delà de la création d’un nouveau site web. La modernisation permet aux organisations de créer des expériences fluides couvrant à la fois les produits et les processus. D’après nos recherches, de nombreuses entreprises s’y emploient.
La folie de la modernisation
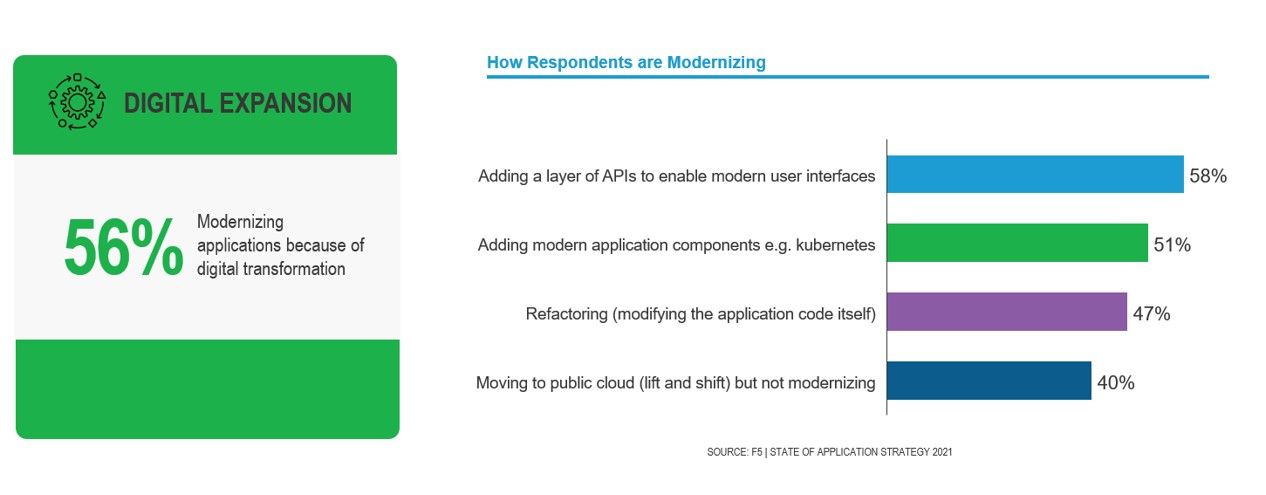
Plus de la moitié (56 %) des personnes interrogées nous ont indiqué qu’elles modernisaient leurs applications dans le cadre d’initiatives de transformation numérique. Cette modernisation est nécessaire, car bon nombre des applications monolithiques sur lesquelles l’entreprise s’appuie pour ses fonctions métier essentielles ne peuvent pas offrir le type d’interface auquel les utilisateurs s’attendent.
La modernisation n’est pas une idée nouvelle. Les organisations modernisent les applications monolithiques depuis bien avant mes années d’université. La place importante qu’occupent les applications client-serveur et les applications web à trois niveaux dans le portefeuille applicatif des entreprises témoigne de cette modernisation. Nombre de ces applications ont été créées dans le seul but de donner accès aux applications monolithiques existantes qui assurent les fonctions métier essentielles. Aujourd’hui, l’essor des applications mobiles et cloud natives basées sur des conteneurs peut être attribué, en partie, à la modernisation.
En effet, les données le confirment. Les entreprises modernisent principalement leurs applications en les complétant par des équivalents plus modernes — des applications conçues nativement pour les conteneurs et des API.
Lorsque nous examinons de plus près certaines données sur le déploiement d’applications dans des conteneurs, nous constatons l’impact de la modernisation. Les organisations qui se trouvent dans les dernières phases de leur transformation numérique sont deux fois plus susceptibles d’exécuter plus de la moitié de leur portefeuille d’applications dans des conteneurs.
L’impact de la modernisation sur le portefeuille d’applications
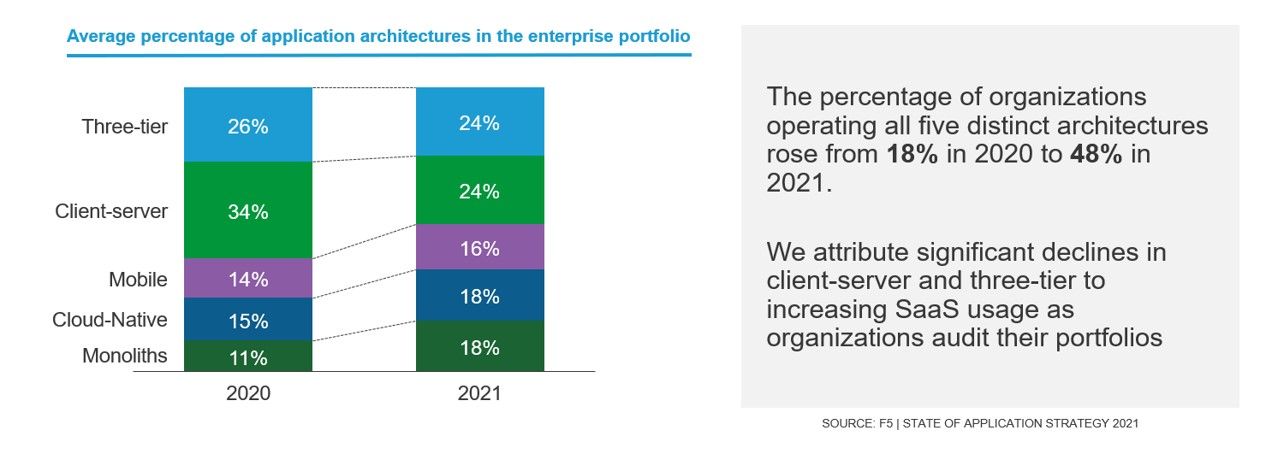
Nous constatons également une évolution significative du portefeuille d’applications de l’entreprise. Il ne s’agit pas d’une hausse spectaculaire du nombre d’applications mobiles et cloud natives basées sur des conteneurs, mais d’une forte baisse de la proportion d’applications traditionnelles vieillissantes. Cette année, les applications client-serveur et les applications web à trois niveaux représentent une part bien plus faible du portefeuille de l’entreprise.
L’audit du portefeuille est une activité de modernisation essentielle, bien que rarement évoquée. Ces audits permettent de repérer les fonctionnalités redondantes qui peuvent être supprimées, ainsi que les applications métier qui peuvent désormais être facilement remplacées par une offre SaaS comparable. Certes, une partie de la croissance des applications modernes peut être attribuée à la modernisation, mais le nettoyage et la rationalisation du portefeuille par les organisations ont un impact encore plus important sur celui-ci.
Les méthodes sont principalement additives
Bien que la refactorisation reste aujourd’hui l’un des termes les plus prisés du marketing technologique, les données montrent qu’elle n’est pas la méthode la plus courante pour moderniser les applications — sauf dans les entreprises technologiques.
En examinant la manière dont les entreprises modernisaient leurs applications, nous avons constaté que près de la moitié (44 %) utilisaient uniquement des API (61 %) ou des composants modernes (54 %) pour renforcer la présence numérique de leur portefeuille. Les entreprises des secteurs des services financiers, des services aux collectivités, de l’industrie manufacturière et des télécommunications étaient toutes plus de deux fois plus susceptibles de privilégier les API ou les composants modernes à la refactorisation.
Cela ne devrait pas être surprenant. Bien que de nombreuses technologies soient considérées comme assez anciennes au regard des normes du secteur, les entreprises évoluant dans des secteurs bien établis et matures exploitent des applications depuis plus longtemps que je ne suis en vie. Cela fait longtemps, je n’ai pas honte de le dire. Par conséquent, le coût et les efforts nécessaires pour remanier les applications centrales sont nettement plus élevés que pour une entreprise technologique relativement jeune.
Il convient néanmoins de noter que les quatre méthodes de modernisation, y compris la migration « lift and shift » vers le cloud public, sont toutes envisageables lorsque les organisations se modernisent. Réduire, réutiliser et recycler constituerait une bonne approche pour une stratégie de modernisation des applications :
- Réduisez le nombre d’applications du portefeuille de l’entreprise en procédant à un audit approfondi. Éliminez les redondances et adoptez des équivalents SaaS lorsque cela est possible.
- Réutilisez des applications traditionnelles éprouvées en les enrichissant d’API et de composants modernes qui permettent de proposer des expériences numériques fluides et de se connecter à des écosystèmes tiers.
- Recycler la logique existante en la remaniant dans de nouvelles applications, afin de moderniser efficacement les modèles d’accès et d’exploitation et d’accélérer ainsi le déploiement de nouvelles fonctionnalités et mesures de sécurité.
Les implications de la modernisation
À ce stade, les lecteurs de longue date auront compris que les évolutions des architectures applicatives ont des répercussions importantes sur toutes les autres technologies, et notamment sur celles de mise à disposition et de sécurité des applications (autrefois appelées services applicatifs).
Mais les changements dans les architectures applicatives ne sont pas les seuls à entraîner des transformations dans l’ensemble du paysage technologique. La manière dont les applications sont assemblées pour offrir des expériences numériques fluides bouleverse les méthodes de supervision existantes et fait émerger un nouveau type d’analyse. L’automatisation et l’orchestration sont des capacités essentielles pour gérer un portefeuille de plus en plus multicloud, et les entreprises peinent à trouver les outils dont elles ont besoin pour y parvenir.
Il y a bien sûr encore beaucoup à dire, et nous approfondirons le sujet à mesure que nous poursuivrons notre analyse de l’édition 2021 de l’étude sur l’état de la stratégie applicative. En attendant, n’hésitez pas à en savoir plus sur la modernisation dans le rapport de cette année.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.