Dans les environnements informatiques complexes, notamment dans le secteur public, il est essentiel de protéger les applications stratégiques contre un éventail en constante évolution de menaces chiffrées, notamment les rançongiciels. Pour ce faire, de nombreuses organisations finissent souvent par accumuler une multitude de solutions de sécurité et d’outils réseau disparates. Cependant, cette approche nuit aux performances des applications AWS, limite la rapidité et l’agilité du développement, et complexifie la gestion. Face à l’omniprésence des cybermenaces, les organisations comme la vôtre doivent éviter ces obstacles afin de rester compétitives et de proposer les applications et services numériques les plus récents via AWS.
Les menaces de rançongiciel sont en hausse, avec une augmentation signalée de 73 % des attaques par rançongiciel en 2023 par rapport à 2022, et les cybercriminels ciblent des entreprises de toutes tailles dans tous les secteurs. Les progrès réalisés en matière de techniques d’hameçonnage, de téléchargements furtifs, d’exploitation des vulnérabilités logicielles et d’autres vecteurs d’attaque courants offrent aux acteurs malveillants de nombreux moyens d’accéder à vos applications et à votre réseau au moyen de charges utiles chiffrées. Lorsqu’une équipe informatique a assemblé différents outils de sécurité et de réseau, elle peut avoir du mal à détecter correctement ces attaques par rançongiciel chiffrées et à les neutraliser rapidement.
Pour garantir la protection de l’ensemble du trafic entrant et sortant des applications AWS contre les menaces chiffrées, les entreprises ont besoin d’une solution qui renforce et unifie leur approche de la sécurité. Avec F5® BIG-IP® SSL Orchestrator®, les équipes peuvent bénéficier d’une visibilité sur le trafic SSL et TLS chiffré et détecter des menaces qui auraient pu leur échapper. BIG-IP SSL Orchestrator offre à vos professionnels de la sécurité une visibilité sur les menaces chiffrées afin de protéger les applications AWS sans les ralentir.
Luttez efficacement contre les rançongiciels
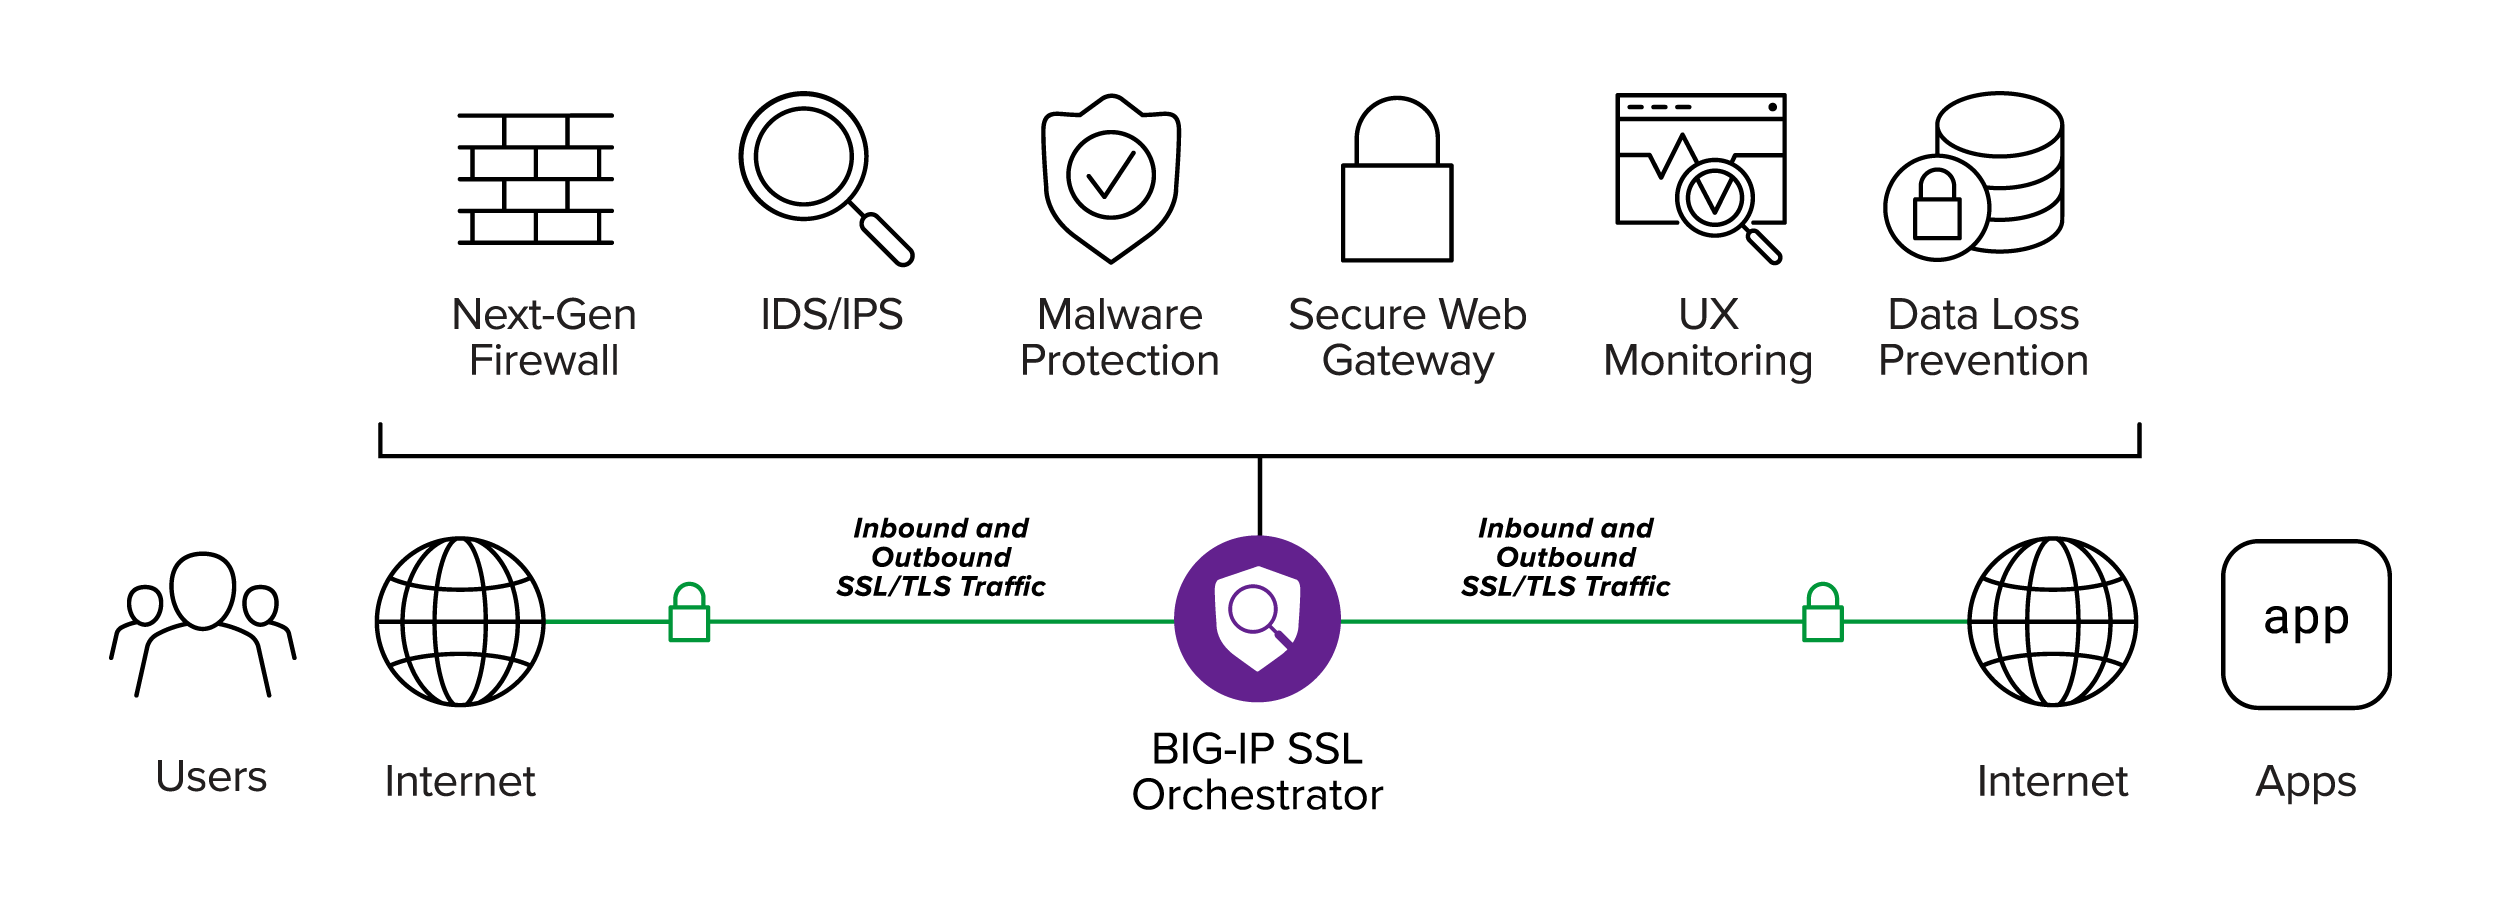
BIG-IP SSL Orchestrator assure une protection des couches 3 à 7 en déchiffrant le trafic entrant chiffré, ce qui vous permet de l’inspecter à l’aide de votre pile de sécurité afin d’identifier les menaces, puis de le rechiffrer. BIG-IP SSL Orchestrator facilite également la surveillance du trafic sortant afin d’empêcher les logiciels malveillants de communiquer avec des sites externes ou d’exfiltrer des données. Cela permet de lutter contre la méthode de double extorsion désormais courante dans les attaques par rançongiciel : les attaquants volent des données et menacent de les divulguer s’ils n’obtiennent pas la rançon initialement exigée. L’inspection du trafic sortant protège également contre les attaques par hameçonnage, l’un des vecteurs de rançongiciel les plus courants, en empêchant le destinataire de l’e-mail de se connecter au site malveillant indiqué par le lien.
Gérez intelligemment le trafic pour améliorer les performances
Grâce à un contrôle centralisé et à un acheminement basé sur des politiques, BIG-IP SSL Orchestrator vous permet de déléguer la gestion du trafic chiffré de vos applications AWS afin d’améliorer leur efficacité et leurs performances. Évitez la mise en chaîne de différentes solutions de sécurité, qui dégrade les performances, en utilisant BIG-IP SSL Orchestrator pour mettre en place une sécurité adaptée au type de trafic entrant et garantir ainsi une protection optimale contre les attaques par rançongiciel chiffrées. BIG-IP SSL Orchestrator s’adapte à l’évolution des conditions réseau et des besoins de l’entreprise, afin que les applications restent toujours sécurisées et disponibles.
Gagnez en agilité
Grâce à un simple ensemble de modèles Terraform, les administrateurs peuvent associer BIG-IP SSL Orchestrator à AWS Gateway Load Balancer afin de bénéficier d’une visibilité sur les flux de trafic SSL/TLS dans l’ensemble de leur environnement AWS, tout en appliquant une détection robuste des menaces liées aux rançongiciels chiffrés. Une fois la solution configurée, les équipes peuvent intégrer à AWS une protection hautes performances contre les rançongiciels. BIG-IP SSL Orchestrator est indépendant des fournisseurs et optimisé pour s’intégrer facilement aux principaux dispositifs de sécurité du marché, notamment aux services de sécurité F5, ce qui permet aux responsables de rentabiliser rapidement et facilement leurs investissements en matière de sécurité.
Pour en savoir plus sur la manière dont BIG-IP SSL Orchestrator peut lutter contre les attaques chiffrées actuelles et futures visant vos environnements AWS, consultez f5.com/aws.
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.