L’externalisation n’a pas à être controversée ou pénible, surtout lorsqu’il s’agit de confier vos besoins en matière de système de noms de domaine (DNS) à un fournisseur spécialisé dans les services DNS pour les environnements multicloud, en périphérie et sur site. Vous pouvez en réalité bénéficier d’avantages qui sont tout le contraire de « pénibles » et « controversés ». Qu’est-ce que cela signifie pour votre entreprise ? Des économies de temps et d’argent sans supprimer d’emplois informatiques.
Mais pourquoi externaliser, au juste ? Gérer en interne des services DNS tels que l’hébergement, la maintenance des enregistrements ou la sécurité permet de conserver un meilleur contrôle sur ces services, ce qui est une bonne chose, n’est-ce pas ? Bien entendu, la réponse n’est pas si simple. Certes, le maintien des services en interne offre un contrôle considérable sur ceux-ci. Mais cela sollicite aussi davantage les équipes chargées de les maintenir et de les faire évoluer lorsque cela s’avère nécessaire. Les services DNS internes peuvent également ralentir les processus, notamment l’ajout de nouvelles entrées. Un service DNS interne peut prendre plusieurs semaines, voire un mois, pour ajouter une nouvelle entrée, tandis qu’un service DNS géré peut intégrer de nouveaux enregistrements bien plus rapidement. Au bout du compte, cela revient à consacrer davantage de temps, d’efforts et d’argent au simple maintien de l’infrastructure en état de fonctionnement. Externaliser les services DNS permet donc de faire appel à une équipe de spécialistes afin d’alléger considérablement le stress que subirait une équipe en gérant elle-même ses services DNS, réduisant ainsi la charge de travail du personnel et améliorant la satisfaction des clients internes.
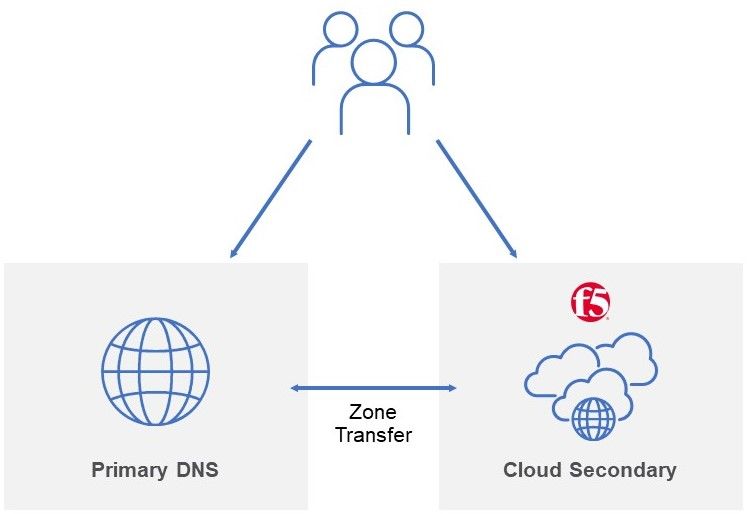
De nombreuses entreprises parviennent à réduire leurs coûts et à gagner en sérénité en externalisant leurs solutions DNS auprès de fournisseurs tels que F5 et en profitant de sa solution DNS en tant que service avec F5 Distributed Cloud Services. Elles peuvent ainsi s’appuyer sur l’expertise d’un fournisseur spécialisé et reconnu afin d’améliorer la fiabilité et les performances de leur infrastructure DNS. Plutôt que de supprimer des emplois, les entreprises peuvent affecter plus efficacement leurs ressources informatiques au soutien d’autres fonctions essentielles. Et même s’il s’agit d’une solution gagnant-gagnant, certains éléments supplémentaires doivent être pris en compte avant de se lancer.
Quels sont les avantages de confier votre service DNS à un prestataire spécialisé ?
Économies sur la gestion du DNS : De nombreux fournisseurs DNS disposent d’une expertise spécialisée, de ressources et de processus automatisés qui leur permettent d’améliorer considérablement la qualité globale et la sécurité des services DNS qu’ils proposent, généralement bien au-delà de ce qu’une équipe informatique locale peut assurer avec une infrastructure sur site. Vous pouvez ainsi confier les tâches les plus complexes aux spécialistes et permettre à votre équipe de se concentrer sur ce qu’elle fait le mieux.
Économies de coûts : Cet aspect, qui figure en tête — ou presque — des préoccupations de chacun, est l’un de ceux où les équipes peuvent réaliser les gains les plus importants en externalisant leurs besoins en services DNS. Plutôt que d’investir dans l’acquisition et la configuration d’un nouvel équipement DNS sur site, l’externalisation des besoins DNS au moyen d’une solution telle que F5 Distributed Cloud Services permet d’économiser des milliers d’euros tout en bénéficiant de solutions DNS robustes, fiables et faciles à utiliser.
Réaffectation du personnel pour une meilleure maintenance : L’externalisation des services DNS permet de réaliser des économies de temps et d’argent, au point que le personnel qui serait autrement chargé de la maintenance d’une infrastructure DNS peut être affecté à des missions et tâches plus critiques et génératrices de revenus.
Libérer du personnel pour des fonctions stratégiques : Dans de nombreux cas, les entreprises peuvent réaffecter leurs collaborateurs à des domaines hautement prioritaires au sein de l’organisation, créant ainsi de nouvelles sources de revenus. Elles peuvent confier à leur personnel informatique des tâches stratégiques ou mettre ses compétences à profit dans de nouveaux métiers liés à l’informatique.
Éléments à prendre en compte lors du choix d’un fournisseur de services DNS
S’engager auprès d’un fournisseur DNS, c’est un peu comme s’engager dans une relation : certains critères sont à prendre en compte pour trouver un partenaire digne de confiance qui vous évitera réellement bien des tracas.
- Performances et fiabilité : Un réseau de serveurs DNS répartis de manière stratégique peut garantir une faible latence et des temps de résolution des requêtes rapides. Consultez l’historique des taux de disponibilité et les statistiques de fiabilité pour vous assurer que le fournisseur est en mesure d’offrir un service constant.
- Fonctionnalités de sécurité : Tenez compte des mesures de sécurité disponibles, telles que la protection contre les attaques DDoS, la prise en charge de DNSSEC (extensions de sécurité du système de noms de domaine) et le filtrage DNS, afin de réduire les menaces et les vulnérabilités en matière de sécurité.
- Évolutivité et flexibilité : Le fournisseur peut-il faire évoluer ses services pour accompagner la croissance et les besoins changeants de votre entreprise ? Les meilleurs fournisseurs proposent des offres et des structures tarifaires flexibles, ainsi que la possibilité de prendre en charge divers environnements, plutôt que de se limiter aux installations sur site.
- Facilité d’utilisation : Des interfaces de gestion et des API conviviales facilitent la configuration et la gestion des paramètres DNS. Recherchez des fonctionnalités telles que les mises à jour groupées et une intégration aisée à votre infrastructure existante, notamment aux autres services cloud que vous utilisez éventuellement.
- Types d’enregistrements DNS et prise en charge : Assurez-vous que les types d’enregistrements DNS requis (A, AAAA, CNAME, MX, TXT, etc.) sont pris en charge pour vos applications et services.
- Réseau Anycast mondial : Les fournisseurs disposant d’un réseau Anycast mondial peuvent acheminer les requêtes DNS vers le serveur disponible le plus proche, ce qui réduit la latence et améliore les performances globales.
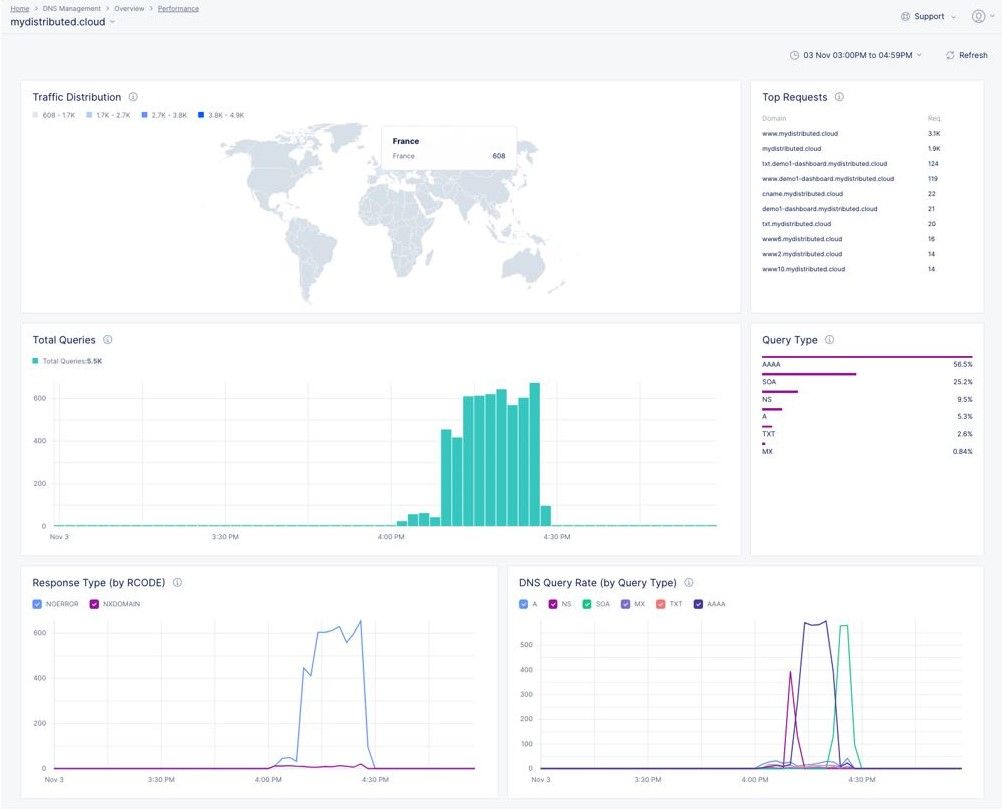
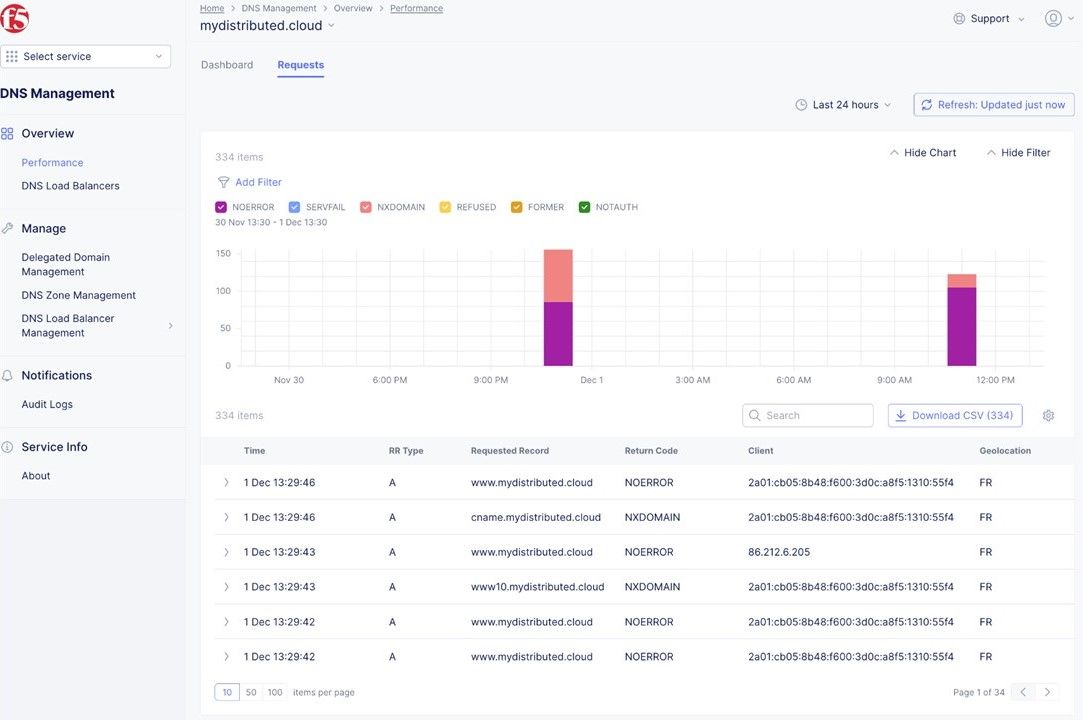
- Analyse et rapports DNS : L’accès à des outils d’analyse et de reporting DNS permet de surveiller les performances DNS, de détecter les problèmes et de prendre des décisions fondées sur les données.
- Assistance client : Tenez compte de l’assistance client proposée par le fournisseur, notamment des délais de réponse, des canaux d’assistance et de la disponibilité.
- Assistance à la migration DNS : Si vous migrez depuis un autre fournisseur DNS, renseignez-vous sur le niveau d’assistance proposé pendant le processus de migration.
- Conformité et réglementation : Vérifiez que le fournisseur respecte les normes de conformité et la réglementation applicables.
- Planification de la reprise après sinistre : La continuité du service en cas de panne de serveur, de catastrophe naturelle ou de cyberattaque est essentielle pour maintenir les applications en ligne. Des sauvegardes régulières et des mécanismes de basculement sont indispensables dans ce domaine, en particulier si votre équipe choisit un fournisseur afin de mettre en place un service DNS secondaire venant compléter un service DNS principal déjà en place.
- Réputation et expérience du fournisseur : Consultez les avis et les études de cas pour vous faire une idée de la fiabilité d’un fournisseur et de la qualité de ses services. Une bonne réputation est un atout majeur.
- Intégration avec d’autres services : Une intégration fluide avec d’autres services, tels que les réseaux de diffusion de contenu (CDN), les pare-feu d’applications web (WAF) et les répartiteurs de charge, permet de disposer d’une infrastructure informatique plus facile à optimiser et à gérer, mais aussi plus sécurisée, ce qui améliore les performances globales.
- Infrastructure du fournisseur : Renseignez-vous sur l’infrastructure du fournisseur. Possède-t-il ses propres centres de données ? Si ce n’est pas le cas, à qui appartiennent-ils ? Cela peut influer sur le contrôle qu’il exerce sur son service et, par conséquent, sur la qualité du service dont vous bénéficiez.
Comment F5 peut vous aider
Regardez une vidéo réalisée par l’un des auteurs de cet article pour découvrir à quel point il est facile de configurer des services DNS faisant autorité principal et secondaire avec la solution F5 Distributed Cloud DNS. Ensuite, consultez cette page web pour découvrir ce que l’externalisation pourrait apporter à votre entreprise.
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.