Alors que nous continuons à fragmenter le centre de données en décomposant les applications et les réseaux dont elles dépendent, un adage commercial reste vrai : la vitesse est reine. Les performances demeurent une préoccupation majeure pour l’entreprise, qui influe sur tout, des ventes à la productivité, et grignote parfois légèrement, parfois sensiblement, les résultats financiers.
Un article récent publié sur DZone, Quelle est la rapidité des applications web en 2016 ? s’est penché sur certains aspects précis des performances, soulignant que « pour une application web classique, 4,2 % des transactions sont abandonnées ». Ce chiffre repose sur « cinq milliards d’interactions utilisateur avec 500 applications web différentes ».
La traduction de ces chiffres en dollars et leur incidence sur les bénéfices ou la productivité dépendent bien sûr du modèle économique. Cela peut représenter des millions, voire des milliards de dollars, ou encore des heures perdues et des clients exaspérés par l’allongement des temps d’appel.
Quoi qu’il en soit, les performances restent un enjeu majeur tant pour les développeurs que pour les équipes d’exploitation. Et par exploitation, j’entends toutes les équipes opérationnelles : infrastructure, réseau, stockage et sécurité. Notre dernière enquête sur l’état de la fourniture d’applications confirme que, pour l’ensemble des métiers de l’informatique, les performances sont essentielles. C’est le critère auquel les répondants étaient le moins susceptibles de renoncer au profit d’une meilleure sécurité (seuls 9 % accepteraient un tel compromis), et 14 % d’entre eux l’ont cité comme un défi majeur dans les déploiements multicloud.
Malgré cela, seuls 38 % des répondants ont indiqué utiliser actuellement des services d’accélération des applications, et seuls 22 % prévoyaient de les mettre en œuvre au cours de l’année suivante. Fait assez surprenant, 40 % ont déclaré ne pas prévoir de déployer ni d’utiliser de tels services.
Cela tient peut-être au fait que la notion d’« accélération des applications » reste assez floue. Et ce n’est pas à cause du « cloud », mais parce qu’elle a évolué et s’est transformée au fil des ans, passant de la qualité de service (QoS) à l’actualisation différentielle dans le navigateur et aux caches, puis aux systèmes dits « application front ends » (AFE), qui sont en réalité des proxys spécialisés dotés de fonctionnalités fortement axées sur les performances.
La plupart du temps, lorsque nous pensons à « l’accélération des applications », nous pensons à la compression et à la mise en cache, à la minification et à l’optimisation des images. Nous ne considérons pas les optimisations de protocoles comme faisant partie intégrante de cette mentalité du « Il nous faut la vitesse de distorsion 9, Scotty » qui imprègne aujourd’hui les attentes des entreprises et des utilisateurs. Pourtant, nous le devrions.
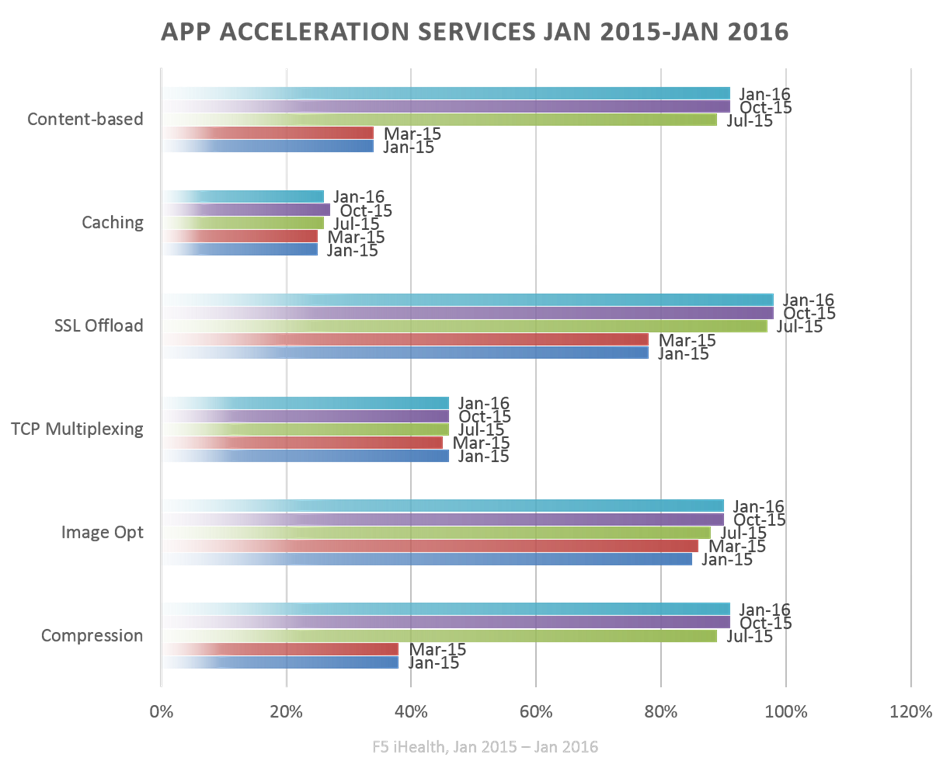
De nos jours, nous constatons que le déchargement de protocoles est très répandu. Au cours de l’année 2015, l’utilisation du déchargement SSL côté client (le côté qui gère les connexions HTTP sécurisées avec les utilisateurs) est passée d’un peu moins de 80 % à près de 100 %. Cela n’a rien de surprenant compte tenu de l’attention accrue portée à la sécurisation des communications grâce à des initiatives telles que « Let’s Encrypt! » et « SSL Everywhere ». SSL/TLS nuit aux performances, en particulier lorsque la charge augmente. Il est donc logique de confier ce traitement à un proxy performant, et c’est précisément ce que font les entreprises afin de compenser l’impact sur les performances de la sécurisation généralisée.
Mais nous n’observons pas d’augmentation similaire au niveau du back-end, c’est-à-dire côté serveur. Le recours au multiplexage TCP pour améliorer les performances (tout en augmentant la capacité des ressources) n’a guère évolué au cours de l’année écoulée. Un peu moins de la moitié des organisations (environ 46 % de manière constante) utilisent cette technique d’optimisation méconnue.
Ce qui est inquiétant quand on sait que bon nombre de ces mêmes organisations sont actuellement prises de fièvre pour les conteneurs.
Pourquoi est-ce inquiétant ? Laissez-moi vous expliquer… Même s’il est tout à fait possible que la virtualisation ait permis aux organisations d’ajuster précisément la pile TCP de chaque instance afin de garantir les meilleures performances possibles pour chaque application, l’arrivée des conteneurs menace ce modèle. En effet, les conteneurs partagent une seule et même pile réseau. Une configuration optimisée pour une application déployée dans un conteneur ne garantit pas qu’elle conviendra au mieux à une autre application exécutée dans un autre conteneur sur le même hôte.
Comme les optimisations basées sur TCP, telles que le multiplexage TCP, interviennent au niveau de la couche protocolaire, elles sont comparables à des ratels : peu leur importe que l’application se trouve dans un conteneur, sur une machine virtuelle ou directement sur une plateforme web. Elles optimisent la connexion au maximum et améliorent les performances, quels que soient le mode et l’emplacement de déploiement de l’application. Ces services ne s’intéressent qu’au protocole et tirent parti de la séparation entre le côté client et le côté serveur pour garantir que le premier est optimisé pour le client et le second pour l’application. Les performances sont ainsi doublement améliorées.
Les services et techniques traditionnels d’accélération des applications sont formidables, ne vous méprenez pas, et comme vous pouvez le constater dans le graphique multicolore ci-dessus, les entreprises les exploitent tous pour améliorer les performances de leurs applications. Mais il est possible d’aller plus loin et, comme l’indiquent les données sur les performances mentionnées précédemment, il est même nécessaire de le faire.
Il peut être judicieux d’examiner votre proxy (celui que vous utilisez probablement uniquement pour l’équilibrage de charge) afin de déterminer s’il peut contribuer davantage aux performances de votre application que ce que vous en faites actuellement.
Découvrez comment F5 rend les applications plus rapides, plus intelligentes et plus sûres.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.