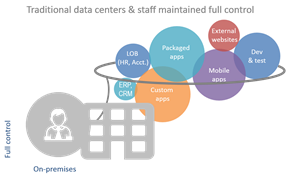
À l’époque, les applications étaient gérées de manière centralisée au sein d’une infrastructure unique. Les limites du centre de données assuraient leur protection et étaient faciles à identifier. Le personnel informatique était chargé de garantir la disponibilité, les performances et la sécurité de toutes les applications.
Le service informatique contrôlait entièrement chaque aspect du cycle de vie et du déploiement d’une application.
Mais comme on dit, c’était avant. Aujourd’hui, les applications poursuivent leur migration vers les clouds privés et publics. Les DSI troquent le contrôle contre davantage d’agilité et des économies, tandis que les applications sont de plus en plus souvent déployées hors site selon différents modèles cloud.
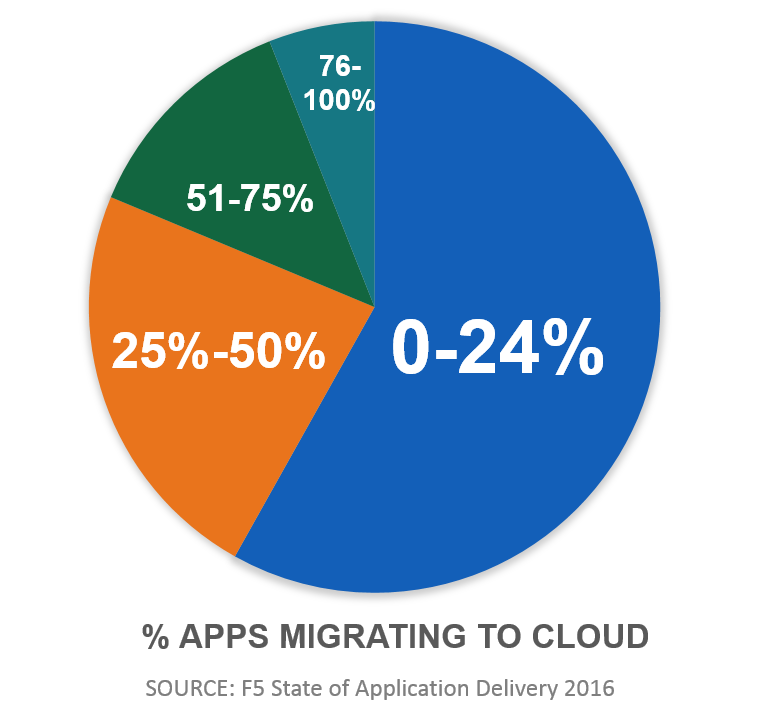
La majorité des organisations migrent jusqu’à la moitié de leurs applications vers le cloud. Les applications métier représentent une part importante de ces migrations, le SaaS restant le modèle cloud le plus populaire, mais le mouvement ne s’arrête pas là. Les modèles IaaS privés et publics sont de plus en plus prisés face à l’essor fulgurant du nombre d’applications mobiles.
Aujourd’hui, les services informatiques doivent développer et déployer des applications, mais aussi garantir leur disponibilité, leurs performances et leur sécurité dans des environnements toujours plus diversifiés. Et cela ne concerne pas uniquement les applications « critiques ». Dans une économie des applications où la valeur se mesure au nombre de téléchargements et au taux d’engagement, chaque application doit être rapide, sécurisée et disponible.
Toutes. Les. Applications.
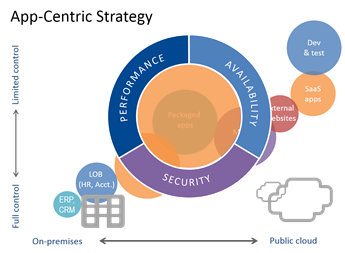
Ce qui n’a pas changé, c’est que les organisations continuent de s’appuyer sur les services applicatifs pour garantir la sécurité, les performances et la disponibilité. Qu’il s’agisse d’un simple équilibrage de charge, d’un ensemble d’optimisations applicatives ou de la sécurité des applications, une vérité demeure alors que le cloud bouleverse tout le reste : les applications ont besoin de ces services, quel que soit l’endroit où elles sont déployées. Cela implique d’adopter une stratégie centrée sur les applications pour toutes les applications, y compris celles qui migrent vers le cloud.
Stratégie centrée sur les applications
Le cloud est un puissant moteur de changement. Il a conduit les services informatiques à faire évoluer leurs modèles économiques, leurs architectures réseau, leurs méthodes de déploiement et même leurs préférences en matière de matériel ou de logiciels. Il n’est donc pas surprenant qu’il impose également des changements stratégiques dans la manière dont les entreprises sécurisent et fournissent leurs applications. Il ne suffit pas d’adopter une stratégie « cloud first » : celle-ci doit aussi être centrée sur les applications. Une stratégie ne peut pas vraiment être considérée comme une réussite si le passage au cloud réduit les coûts d’exploitation, mais en engendre d’autres sous la forme d’une baisse de productivité ou d’un manque à gagner dû à de mauvaises performances.
Un solde net de 0 (si vous avez de la chance), ce n’est pas une réussite. Cela revient simplement à déplacer des chiffres d’un compte à l’autre.
Il faut adopter une stratégie centrée sur les applications qui garantit des services de mise à disposition cohérents pour chaque application, quel que soit le modèle de déploiement. Une stratégie qui masque la complexité des différents environnements cloud et permet de continuer à exploiter les compétences et les politiques existantes, tout en prenant en charge une approche DevOps.
C’est une stratégie qui commence par les applications et mène au succès.
C’est cette stratégie qui nous pousse à poursuivre notre expansion et à innover, en améliorant les services de mise à disposition et de sécurité fournis par BIG-IP, ainsi que les fonctionnalités de gestion et d’orchestration offertes par BIG-IQ, afin que vous puissiez mettre en œuvre avec succès une stratégie cloud centrée sur les applications. Quel que soit l’endroit où une application est déployée – dans le cloud, sur site ou en tant que service –, elle a besoin de services garantissant ses performances, sa sécurité et sa disponibilité. Vous devez également pouvoir déployer et gérer ces services de manière cohérente.
F5 : favoriser la réussite d’une stratégie centrée sur les applications
C’est pourquoi Nous (au sens du « Nous » institutionnel) sommes heureux d’annoncer aujourd’hui diverses améliorations, optimisations et nouveautés dans BIG-IP 12.0, afin d’aider les organisations à mettre en œuvre avec succès une telle stratégie centrée sur les applications.
BIG-IP 12.0 propose des options modernes de sécurité des applications, notamment SSL Everywhere, une protection étendue contre la fraude, une authentification unique (SSO) améliorée grâce à des évolutions majeures de SAML prenant en charge les environnements sans navigateur tels qu’Office 365, ainsi que des algorithmes de chiffrement modernes comme ECC, FS et Camellia pour renforcer la confidentialité et l’intégrité des messages. Le DNS hyperscale, doté de capacités de mise en cache étendues, et HTTP/2 permettent aux entreprises d’améliorer les performances des applications web et mobiles sur site et dans le cloud, sans nécessiter de modifications coûteuses des applications.
F5 continue d’élargir les possibilités d’orchestration et de gestion dans les environnements de cloud privé et public, SDN et traditionnels avec BIG-IQ et BIG-IP. Microsoft Azure rejoint un écosystème déjà très étendu comprenant Cisco ACI, VMware NSX, OpenStack, VMware vCloud Air et Amazon Web Services. Pour accompagner les initiatives cloud et DevOps, F5 propose de nouveaux outils de programmabilité améliorés qui viennent compléter notre gamme déjà étendue de solutions logicielles, notamment notre équilibreur de charge virtuel et léger, LineRate Point. Les professionnels du DevOps s’appuient sur des API et des scripts de chemin de données pour leurs efforts d’automatisation. Afin de les accompagner, nous proposons désormais un éditeur iRule et des API iControl améliorées.
Toutes ces améliorations, optimisations et nouveautés (ainsi que celles qui ne sont pas expressément mentionnées) sont conçues pour permettre à l’ensemble des équipes informatiques — du développement aux opérations, en passant par le réseau et la sécurité — d’élaborer et de mettre en œuvre avec succès une stratégie centrée sur les applications, tout en continuant à élargir leurs horizons (et leurs déploiements d’applications) dans le cloud.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.