
Les interfaces de programmation d’applications (API) sont le système nerveux central invisible de nos vies numériques modernes. Jour après jour, les API alimentent les applications que nous utilisons pour acheter notre premier café dans notre établissement préféré, passer notre badge pour entrer au bureau, réserver une voiture avec chauffeur afin d’aller déjeuner avec un collègue, consulter la météo et, enfin, nous installer au terme d’une longue journée pour regarder en streaming une série télévisée que nous aimons. Presque toutes les organisations avec lesquelles nous interagissons au quotidien s’appuient sur des API pour faire fonctionner leurs activités numériques, qu’elles en aient conscience ou non.
L’essor du développement et de la livraison de logiciels axés sur les API a amélioré le monde d’innombrables façons. Mais il y a un problème : lorsque vos applications et vos architectures évoluent, votre surface d’attaque évolue elle aussi. Les mesures de sécurité traditionnelles telles que les WAF, la protection contre les attaques DDoS et la protection contre les bots restent essentielles, mais elles ne suffisent pas à sécuriser pleinement ces API. Elles ont été conçues pour les surfaces d’attaque de leur époque, sans pouvoir anticiper les futures surfaces d’attaque ni les changements entraînés par l’adoption rapide des API au cours des dernières années.
En tant que leader mondial de la sécurité des applications et des API, F5 dispose de technologies présentes sur le chemin des données de près de la moitié des applications dans le monde, ce qui lui offre une visibilité unique sur les attaques visant les applications web et mobiles modernes. Notre analyse montre qu’aujourd’hui, plus de 90 % des cyberattaques sur le web ciblent des points de terminaison d’API afin d’exploiter des vulnérabilités plus récentes et moins bien comprises, souvent exposées par des API qui ne font pas l’objet d’une surveillance active de la part des équipes de sécurité.
À mesure que les attaques et les surfaces d’attaque évoluent, votre défense doit elle aussi s’adapter. L’intérêt actuel du secteur pour l’IA générative entraîne également une croissance rapide du nombre d’applications et d’API destinées à prendre en charge les modèles d’intelligence artificielle et d’apprentissage automatique (IA/ML), ce qui accroît encore la complexité. Les entreprises modernes ont besoin d’une stratégie de défense dynamique, axée sur la détection et l’atténuation des risques avant qu’ils ne dégénèrent en violations coûteuses, embarrassantes et souvent évitables.
Le rythme de ces évolutions rapides fait de la sécurisation des API critiques un défi majeur pour les organisations de tous types. Les équipes de développement et de sécurité, déjà fortement sollicitées, ignorent souvent combien d’API leur entreprise utilise, où elles se trouvent, ainsi que les risques de conformité et autres liés aux données critiques et aux processus métier pris en charge par ces interfaces.
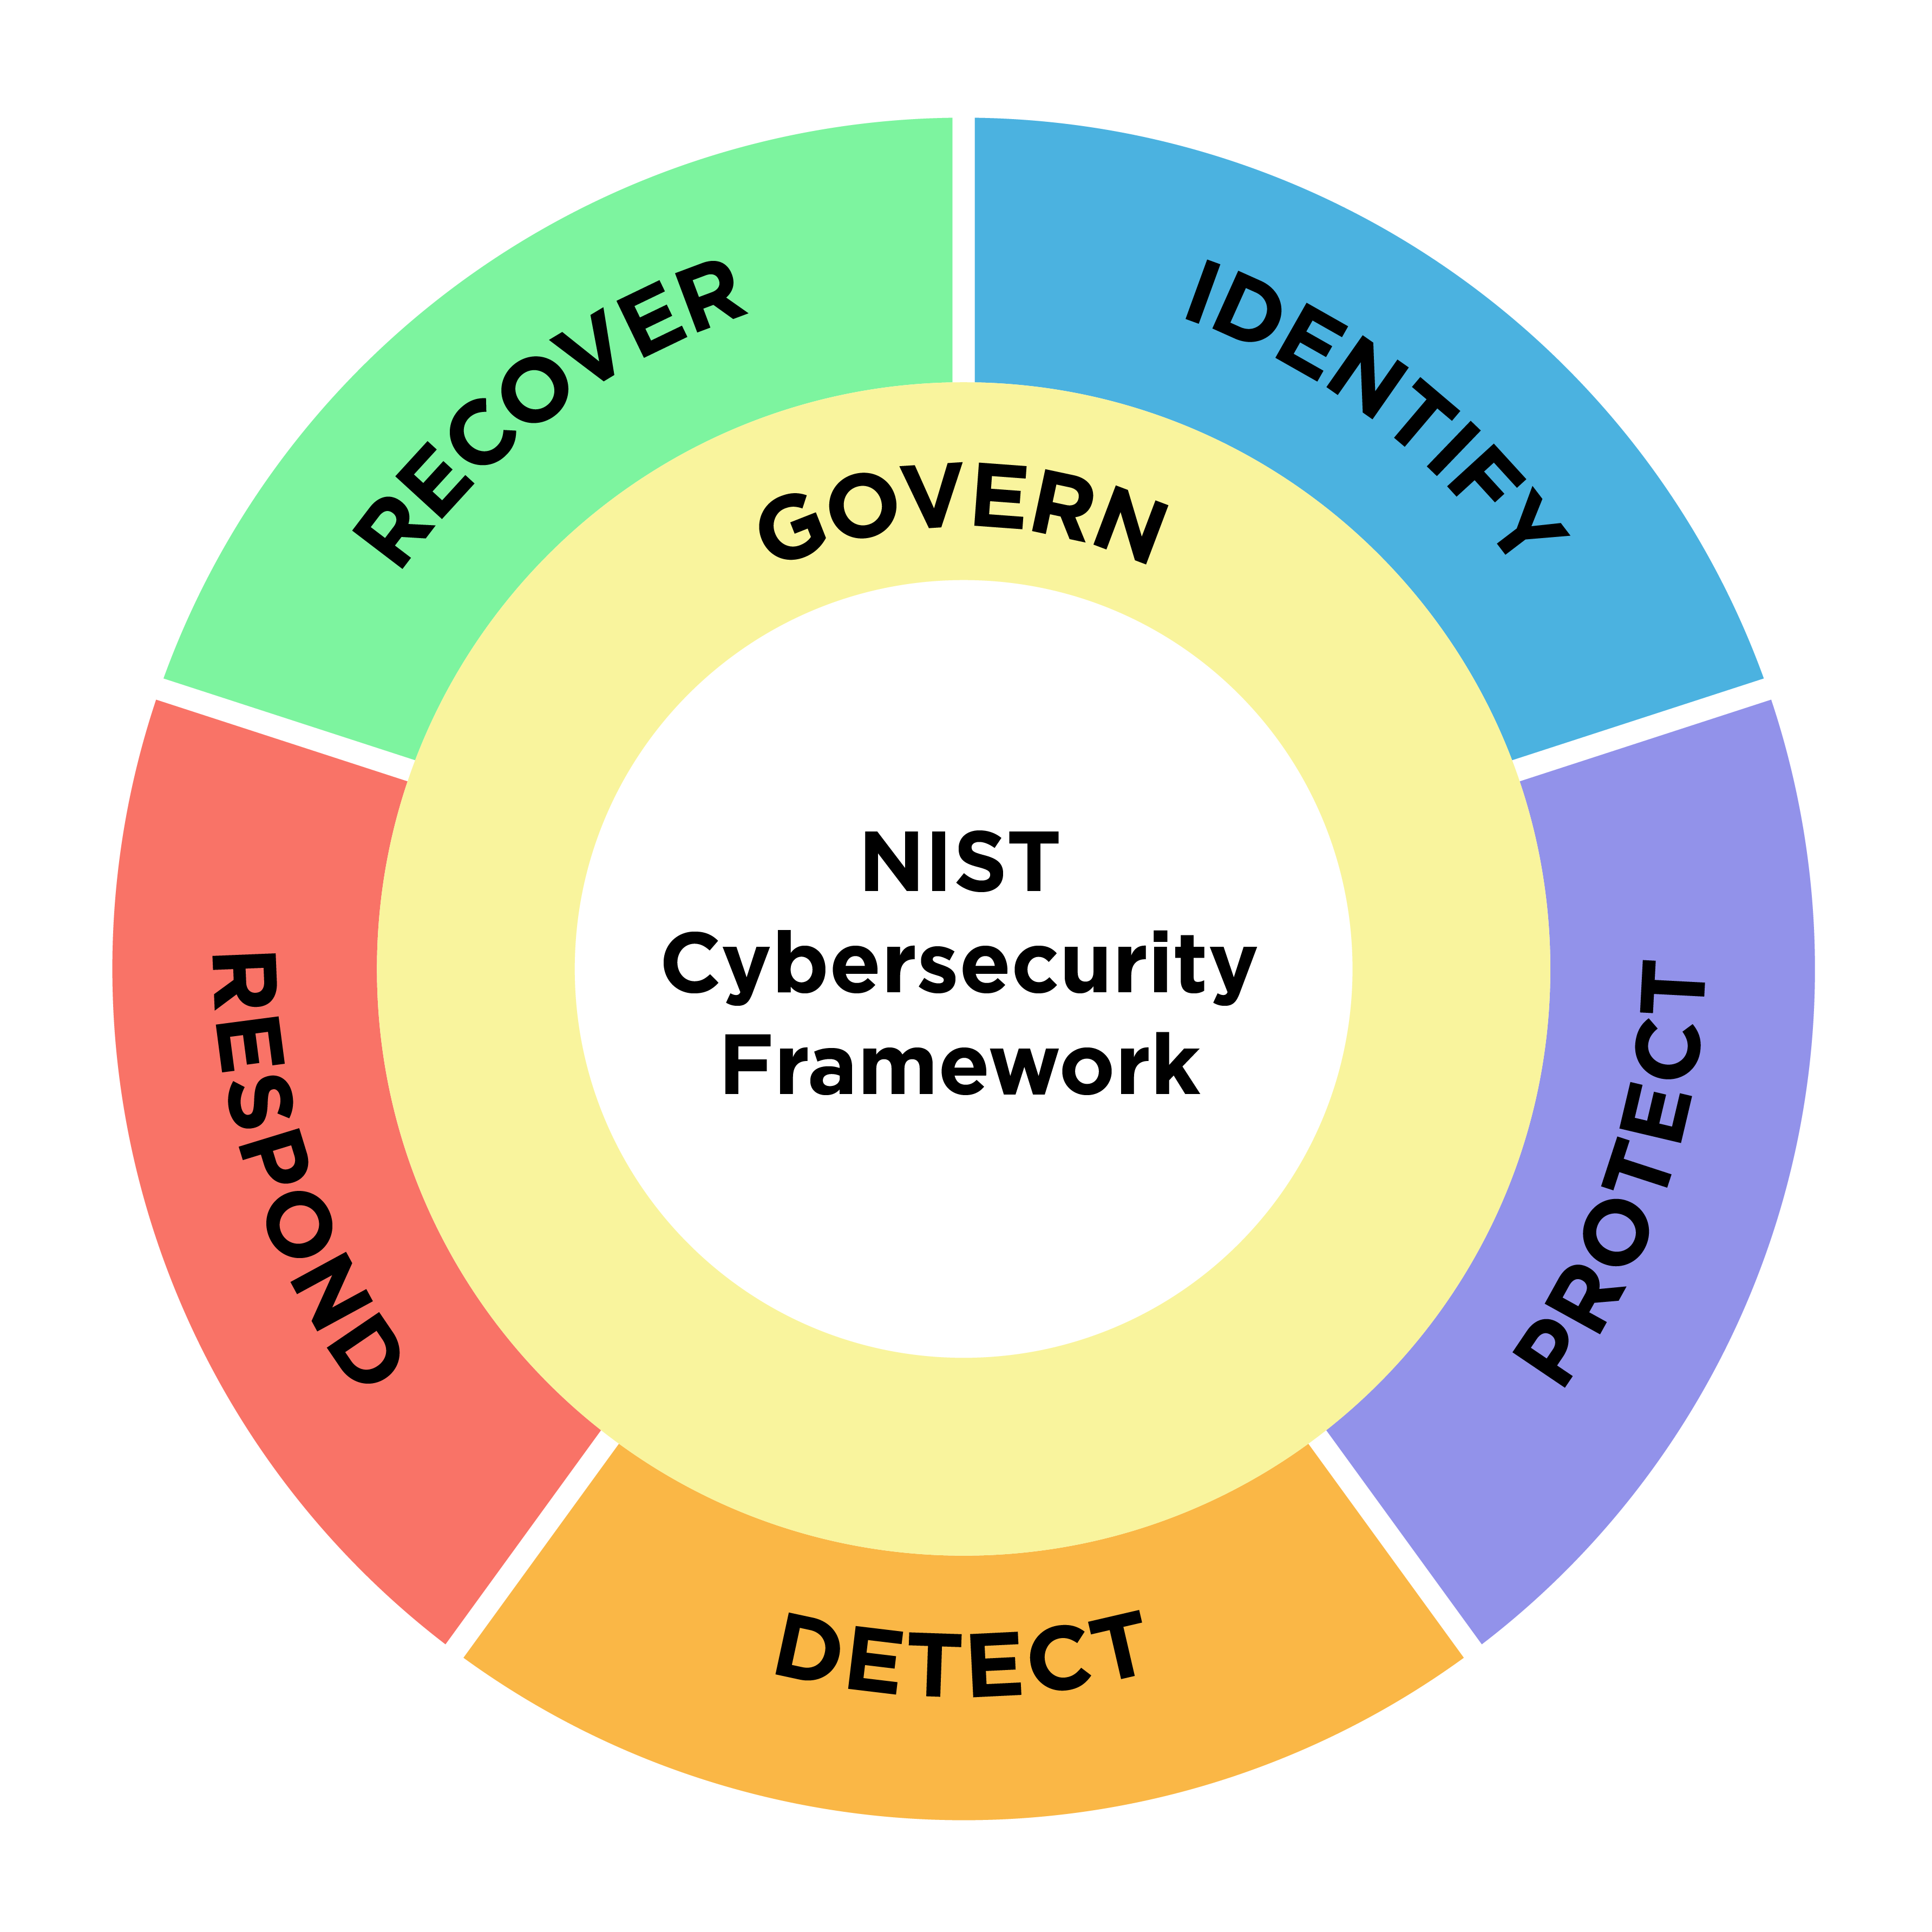
Si la technologie évolue constamment, le phénomène de la sécurité des API met en lumière les principes fondamentaux de la cybersécurité. Ce n’est pas un hasard si les principaux référentiels de contrôle, comme celui du NIST, commencent presque toujours par l’étape « Identifier ». En termes simples, on ne peut pas protéger ce que l’on ne voit pas, et il est impossible de gérer efficacement les risques liés à une surface d’attaque que l’on ne comprend pas.
Le manque de visibilité sur les API est devenu un problème majeur, et aujourd’hui, beaucoup trop d’organisations naviguent à l’aveugle en ce qui concerne leurs API. Gartner et d’autres analystes du secteur prédisent depuis au moins 2019 que les API deviendraient le principal vecteur d’attaque. Nos données confirment cette affirmation, sans aucun signe de ralentissement.
Le secteur de la cybersécurité a réagi, jusqu’à présent principalement en proposant des solutions ponctuelles axées sur différents aspects du développement des API. Ces produits offrent des fonctionnalités variées mais limitées, telles que la découverte d’API pour identifier celles dont l’utilisation est connue, ou des outils d’analyse et de test permettant de détecter les vulnérabilités et de tenter d’y remédier.
Mais l’avenir de la sécurité des API ne réside pas dans un ensemble de solutions ponctuelles que vous devez assembler et tenter d’intégrer vous-même. Découvrez F5 Distributed Cloud Services.
Pour bâtir l’avenir de votre entreprise, vous devez la préparer pour l’avenir.
Les leaders du secteur de l’informatique distribuée et de la sécurité des applications chez F5 avaient anticipé l’importance cruciale qu’allaient prendre les API et ont commencé, il y a cinq ans, à développer un ensemble de fonctionnalités révolutionnaires, commercialisé sous le nom de F5 Distributed Cloud Services.
Les applications actuelles basées sur l’IA reposent sur une architecture distribuée de sources de données, de modèles et de services déployés sur site, dans le cloud et en périphérie, le tout interconnecté par un nombre d’API en forte croissance. Pour aider nos clients à tirer parti de ces opportunités tout en relevant les défis qui y sont associés, nous sommes heureux d’annoncer que F5 intègre des fonctionnalités avancées de test du code des API et d’analyse des données de télémétrie à F5 Distributed Cloud Services, créant ainsi la solution de sécurité des API compatible avec l’IA la plus complète du secteur. L’ajout de fonctionnalités récemment acquises auprès de Wib, spécialiste innovant de la sécurité des API, permet de détecter les vulnérabilités et d’assurer l’observabilité dans les processus de développement d’applications, afin d’identifier les risques et de mettre en œuvre des politiques avant la mise en production des API.
À l’image de l’avenir de la sécurité des API, la plateforme F5 Distributed Cloud est conçue pour répondre aux futurs besoins de l’informatique d’entreprise dans son ensemble et présente les caractéristiques essentielles suivantes :
- Multicloud
- API-first
- Propulsé par l’IA
Rendre ce qui se fait de mieux encore meilleur
F5 proposait déjà de solides fonctionnalités de découverte et de protection des API dans sa suite F5 Distributed Cloud de services de protection des applications web et des API (WAAP). La plateforme crée et valide automatiquement des schémas robustes pour les API, met en lumière les risques liés aux API grâce à des informations exploitables, s’appuie sur l’IA et le machine learning pour contrer les attaques complexes visant les API, et bien plus encore. Avec Distributed Cloud WAAP, NGINX App Protect et BIG-IP Advanced WAF, F5 offre à ses clients la capacité unique de sécuriser n’importe quelle application et n’importe quelle API, où qu’elles se trouvent.
Et maintenant, F5 adopte une approche « shift left » afin de couvrir l’ensemble du cycle de vie des API.
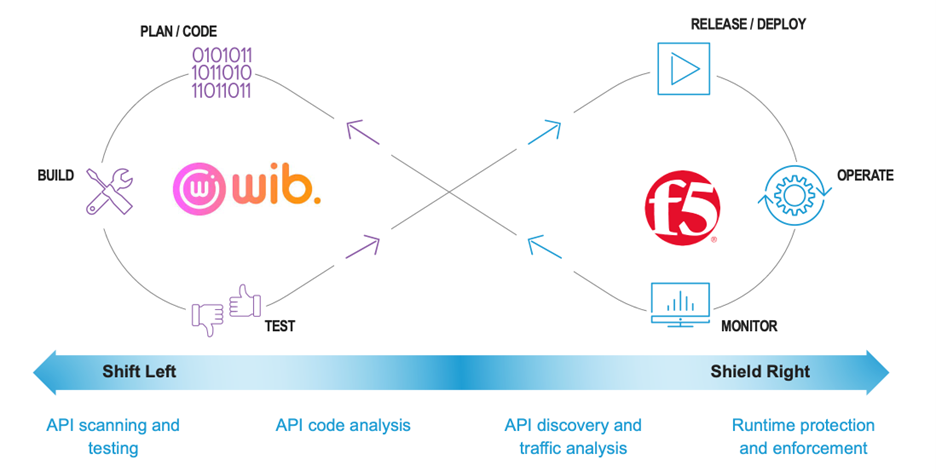
L’association de la plateforme Wib à F5 Distributed Cloud API Security offre la solution de sécurité des API la plus complète du marché.
Pour y parvenir, nous renforçons les capacités actuelles de découverte et de protection des API avec :
- Analyse du code des API pour découvrir les points de terminaison des API et évaluer les risques qu’ils présentent avant leur déploiement en production.
- Tests d’API pour rechercher des vulnérabilités et valider les menaces potentielles détectées lors de l’analyse du code et du trafic.
- Analyse de la conformité des API afin de garantir un niveau de sécurité des API adapté aux exigences réglementaires du client.
- Évaluation de la surface d’attaque des API afin de surveiller les actifs publics d’une organisation pour détecter l’apparition de nouvelles API et identifier celles qui échappent à la gouvernance de la sécurité.
- Moteur de fusion pour la sécurité des API pour créer une solution parfaitement intégrée dans laquelle chaque menace, vulnérabilité ou information est validée à partir de l’ensemble des sources d’information.
En tant qu’ancien directeur technique de Wib ayant récemment rejoint F5, je partage l’enthousiasme de l’équipe à l’idée d’intégrer les fonctionnalités de Wib aux services F5 Distributed Cloud, et nous travaillons déjà d’arrache-pied à l’intégration de notre technologie afin de proposer la plateforme de sécurité des API la plus robuste et la plus complète jamais conçue.
Rejoignez-nous pour sécuriser vos applications et vos API grâce à la première solution globale de sécurité des applications et des API au monde, offrant une visibilité et une protection réelles, du code au cloud.
Déployez partout, sécurisez partout — uniquement avec F5.
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.