Thanksgiving et… la dinde. Noël et… les sapins. Les conteneurs et… les microservices.
Si le premier mot qui vous est venu à l’esprit pour chacune de ces associations correspond à mes attentes, alors vous êtes tombé dans le piège des associations excessives qui caractérisent aujourd’hui le marché des technologies. On a tendance à mentionner immédiatement les microservices en même temps que les conteneurs dans presque toutes les discussions portant sur l’un ou l’autre. Cela s’explique en partie par le fait que les microservices, une approche architecturale consistant à décomposer les applications en services ciblés et agiles, s’accordent bien avec la nature agile des modèles de déploiement basés sur des conteneurs. Mais n’oublions pas que les conteneurs constituent une technologie à part entière. Ils existaient bien avant que l’architecture de microservices ne germe dans l’esprit de qui que ce soit, et leurs avantages ne se limitent pas au déploiement d’applications basées sur des microservices.
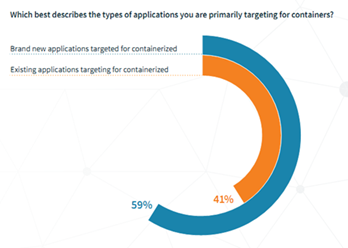
Prenons cette information tirée de Tendances 2016 du développement d’entreprise, une enquête menée auprès de 2 100 développeurs JVM, dont Lightbend (qui se présente fièrement comme le fournisseur de la première plateforme mondiale de développement d’applications réactives) a tiré plusieurs enseignements sur le cloud, les conteneurs et les microservices. Fait intéressant, si la majorité (59 %) envisage de conteneuriser de toutes nouvelles applications, 41 % ciblent des « applications existantes » pour leur conteneurisation.
Il ne s’agit absolument pas d’une anomalie. Un rapide coup d’œil à une étude d’août 2016 menée par Mesosphere auprès de 500 utilisateurs de Mesos révèle que 51 % d’entre eux exécutent des applications monolithiques et héritées sur Mesos. 85 % utilisent, comme on pouvait peut-être s’y attendre, des architectures de microservices.
Les conteneurs ne sont clairement pas réservés aux nouvelles applications : ils sont également utilisés pour permettre aux applications monolithiques et existantes de profiter de nombreux avantages des conteneurs, tels que la portabilité, la mise à l’échelle rapide et une meilleure adéquation avec les opérations pilotées par le DevOps. Après tout, on nous avait promis une portabilité sans friction, mais nous avons eu droit à de longs délais de recréation des images, chaque fournisseur de cloud public ayant adopté un format d’image différent. La gestion de plusieurs images de référence (une par environnement, par branche mineure, par branche majeure, etc. — vous voyez l’idée) est devenue un véritable cauchemar opérationnel. Les conteneurs, comme le ratel, n’en ont cure. Ils passent d’un système d’exploitation à l’autre, d’une machine virtuelle à l’autre, d’un cloud à l’autre. Ils constituent à ce jour l’un des meilleurs moyens proposés pour atteindre le nirvana d’une migration fluide entre clouds, fondée sur les coûts et réalisée en un clin d’œil (soit environ 400 ms, pour ceux qui suivent).
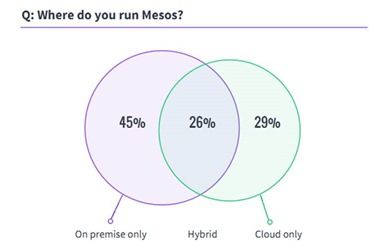
Cela dit, ne cataloguons pas les conteneurs comme une technologie « cloud ». S’ils permettent effectivement de concrétiser en grande partie la portabilité entre fournisseurs de cloud, promise depuis longtemps mais rarement mise en œuvre, ils ne se limitent pas au cloud ni même aux environnements de type cloud. Les conteneurs sont certes utilisés « dans le cloud », comme l’indique le récent rapport de Sumo Logic qui a constaté que Docker était utilisé en production dans 15 % des applications examinées. Mais cela ne signifie pas que les conteneurs ne sont pas utilisés ailleurs, notamment sur site. En fait, le rapport de Mesosphere mentionné précédemment indiquait que près de la moitié (45 %) de ses utilisateurs travaillaient « exclusivement sur site », tandis que les autres se répartissaient principalement entre les modèles « hybride » et « exclusivement cloud ». Fait intéressant, il a également constaté que « les grandes entreprises (celles comptant au moins 500 employés) étaient plus susceptibles d’exécuter leurs applications sur site ».
Les conteneurs constituent une option de déploiement intéressante qui, lorsqu’elle s’appuie sur des solutions d’orchestration de conteneurs (comme Docker, Docker Swarm, Mesos et Marathon, Kubernetes, etc.), offre un environnement très agile permettant de déployer des applications et d’adapter automatiquement leur capacité à la hausse comme à la baisse. Il s’agit d’un micro-cloud, ou du moins d’un environnement similaire au cloud, qui peut être déployé dans un cloud public, un cloud privé, voire sans aucun « cloud ». Les conteneurs permettent de déployer et de faire évoluer des applications monolithiques, des applications modernes, des applications basées sur des microservices et des API. Ils sont extrêmement flexibles, car leur objectif est de standardiser la couche du système d’exploitation afin que les applications ne soient pas étroitement liées à leur environnement.
En bref, les conteneurs constituent une couche d’abstraction qui permet aux applications de se comporter comme des ratels et de « ne pas se soucier » des spécificités de bas niveau. Lorsqu’elle est supervisée et gérée par des solutions d’orchestration de conteneurs, cette abstraction permet d’augmenter ou de réduire automatiquement les capacités, aussi bien verticalement qu’horizontalement, afin d’optimiser l’utilisation des ressources dans l’ensemble de l’infrastructure applicative.
Même si les conteneurs, les microservices et le cloud sont peut-être les meilleurs amis du monde, ils n’en restent pas moins des entités distinctes capables de voler de leurs propres ailes. Chacun offre des avantages complémentaires et parfois même, oserais-je le dire, synergiques avec ceux des autres. Mais ne cantonnons pas les conteneurs au rôle très réducteur de solution « uniquement » destinée aux microservices et « uniquement » au cloud.
Les conteneurs en ont assez d’être cantonnés aux mêmes rôles. Laissez-les en essayer différents dans vos architectures : vous découvrirez peut-être qu’ils sont tout à fait capables de jouer un rôle de premier plan dans chacune d’elles.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.