L’adoption des conteneurs progresse. Rapidement.
Selon la dernière enquête de Portworx, pas moins de 82 % des entreprises utilisent désormais des conteneurs, dont 83 % dans des environnements de production. Plus intéressantes encore sont les raisons qui motivent cette transition vers les conteneurs. Lorsqu’on leur a demandé quelle était leur principale raison d’utiliser des conteneurs, la réponse la plus fréquente (32 %) était d’améliorer l’efficacité des développeurs. Mais juste derrière, en 2e position (30 %), figurait la volonté de permettre aux applications de fonctionner dans plusieurs environnements et d’accroître leur portabilité multicloud, contre seulement 18 % dans l’enquête de l’année précédente.
En juillet 2018, Google Cloud a annoncé la version bêta de sa solution GKE On-Prem, qui permet à ses clients de transférer facilement des conteneurs basés sur GKE vers un environnement Kubernetes répliqué au sein de leur propre centre de données privé. Les utilisateurs peuvent ainsi créer une architecture hybride presque parfaite, dans laquelle les clusters peuvent être surveillés, gérés et mis à l’échelle sur plusieurs clouds depuis une console centralisée. Toutefois, une orchestration centralisée et des environnements homogènes ne sont pas les seuls critères nécessaires à la création d’un cloud véritablement hybride. Les services applicatifs prenant en charge ces conteneurs doivent également pouvoir être répliqués sur différentes plateformes afin de garantir une posture de sécurité cohérente et de limiter les variations de l’expérience utilisateur.
Rendez vos conteneurs encore plus portables
Comme vous le savez peut-être, les services applicatifs F5 peuvent déjà être appliqués aux conteneurs exécutés dans GKE. Grâce à Container Ingress Services – qui s’intègre nativement à l’orchestrateur Kubernetes – et à BIG-IP, les clients peuvent fournir aux conteneurs la vaste gamme de services de gestion du trafic et de sécurité de F5, tout en orchestrant facilement l’intégration des services applicatifs. Avec la disponibilité générale de GKE On-Prem (un composant essentiel d’Anthos de Google Cloud) aujourd’hui, F5 est ravi d’annoncer son intégration à cette nouvelle solution, qui permet à ses utilisateurs de se rapprocher encore davantage d’une véritable architecture de cloud hybride. Vos conteneurs Docker peuvent désormais être déplacés et mis à l’échelle librement entre GKE et GKE On-Prem, tandis que F5 collabore avec Kubernetes pour garantir que vos applications bénéficient des services avancés dont elles ont besoin. De toute évidence, vos conteneurs sont devenus encore plus portables…
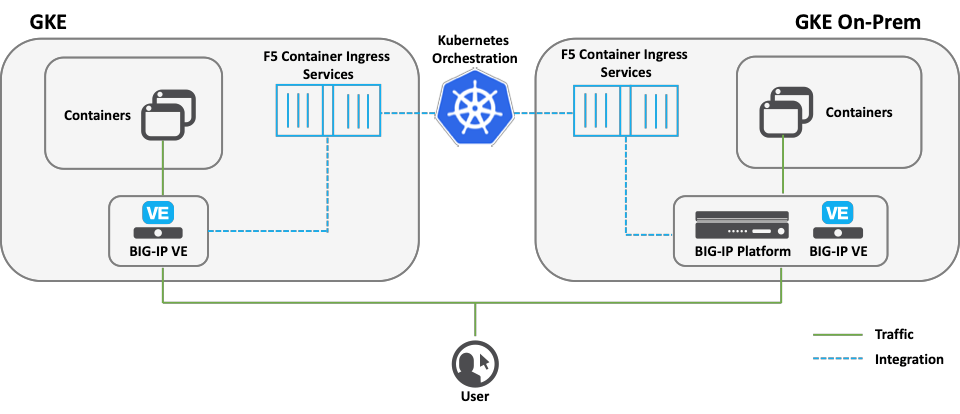
Enfin, reconnaissant la position de F5 en tant que leader du marché des contrôleurs de mise à disposition d’applications (ADC) et à la demande de ses clients, Google Cloud a fait de BIG-IP de F5 une fonctionnalité clé de sa solution GKE On-Prem pour l’équilibrage de charge réseau. Ainsi, GKE On-Prem intégrera d’office le contrôleur Container Ingress Services de F5 afin de simplifier le processus de provisionnement pour les clients de F5.
Pour en savoir plus sur les solutions F5 sur Google Cloud, consultez cette page.
À propos de l’auteur

Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.