Une requête d’application en apparence toute simple peut révéler bien plus d’attributs qu’il n’y paraît au premier abord. Il y a bien sûr l’adresse IP, qui permet de déterminer la localisation d’une personne. C’est ce qu’on appelle la géolocalisation, et la collecte de cette donnée est aujourd’hui une pratique assez courante. Mais elle permet également de déduire d’autres attributs, par exemple que la personne se trouve « dans les locaux d’une entreprise ». Une analyse de données un peu plus poussée permet aussi de déterminer si la localisation est habituelle ou non pour l’utilisateur qui tente d’accéder à l’application.
Et tout cela, à partir d’une simple adresse IP. Les paramètres du système d’exploitation et de l’appareil peuvent être facilement obtenus en examinant les en-têtes de la requête HTTP envoyée pour accéder à l’application. Lorsqu’il s’agit d’un navigateur web, il est même possible d’établir une empreinte numérique plus précise, puis de la comparer aux communications précédentes afin de déterminer si « Jim » est bien le même « Jim » auquel vous avez déjà accordé l’accès.
Toutes ces informations, ainsi que les variables extraites et déduites, constituent ce que le secteur des contrôleurs de mise à disposition d’applications (ADC) appelle depuis de nombreuses années le « contexte ». C’est ce contexte qui éclaire les décisions en matière de sécurité, favorise l’innovation dans la mise à disposition et facilite l’application de techniques d’accélération améliorant l’expérience applicative.
Il n’était donc pas surprenant de lire cet article annonçant la mort du RBAC et l’avènement de l’ABAC (contrôle d’accès basé sur les attributs). Celui-ci repose sur le contexte, mais est simplement désigné par un acronyme bien plus accrocheur, plus facile à prononcer (et qui semble beaucoup plus formel). L’article (allez-y, lisez-le, je serai là à votre retour…) porte essentiellement sur l’abandon du rôle comme principal moyen d’autorisation au profit des attributs et traite plutôt d’un mécanisme de contrôle d’accès interne ou interentreprises, mais le concept est largement applicable. Il est notamment très utilisé dans les solutions de lutte contre la fraude, par exemple dans les secteurs bancaire et financier. Vous avez probablement déjà eu affaire à l’une d’elles en vous connectant pour effectuer une opération bancaire ou consulter vos actions, lorsque l’application vous a importuné avec l’une de vos questions de sécurité, parce que vous vous connectiez depuis un lieu inhabituel, avec un nouvel appareil ou à l’aide d’un autre navigateur.
Étant donné qu’au cours des 15 dernières années, une part importante des compromissions a été attribuée à des problèmes d’accès aux applications (principalement le vol d’identifiants), entraînant des fraudes de plusieurs millions de dollars et la perte de données personnelles, ce type de techniques est de plus en plus essentiel pour protéger aussi bien les données des entreprises que celles des consommateurs. Selon le rapport de Javelin Strategy & Research intitulé Rapport 2014 sur la fraude à l’identité : les violations de données de cartes et les mauvaises habitudes des consommateurs en matière de mots de passe alimentent des tendances inquiétantes en matière de fraude 61 % des violations sont, de manière générale, dues au vol d’identifiants.
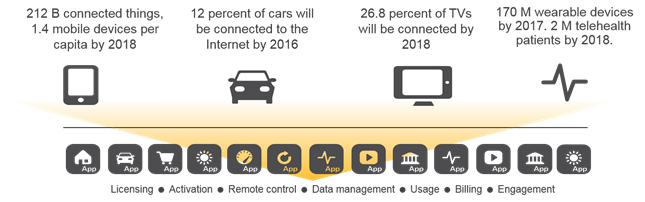
Et désormais, compte tenu du nombre croissant d’« objets » qui communiqueront avec des applications partout dans le monde, il est absolument essentiel de permettre à ces « objets » d’accéder aux applications.
Et cela implique traditionnellement une forme d’identifiants. Des identifiants qui peuvent être volés et utilisés à mauvais escient pour semer le chaos dans les systèmes internes, les réseaux et les données.
À ma connaissance, aucune organisation n’envisage sérieusement d’attribuer un rôle à chaque « objet » auquel elle pourrait devoir autoriser l’accès. L’échelle nécessaire pour y parvenir est certes possible, mais peu réaliste. De plus, attribuer une identité propre à chacun de ces « objets » semble être un défi insurmontable ; mathématiquement, une limite* qui ne pourra jamais être atteinte. Pourtant, ces objets (et leurs propriétaires) devront accéder à des applications, dont certaines pourront se trouver dans votre propre centre de données. Des applications qui les activent, les contrôlent et rendent compte de leur activité.
Il est important d’y réfléchir avant le déploiement. Avant la mise à disposition générale. Avant que des millions de consommateurs ne tentent d’accéder à ces applications avec votre « objet ».
Réfléchissez dès maintenant à la manière dont vous allez fournir un accès sécurisé, avant que cela ne devienne un problème. Concevez une solution fondée sur le contexte – sur des attributs – avant que cela ne nécessite des mises à jour du micrologiciel ou du logiciel sur des millions d’appareils.
Le fabricant d’une interface réseau (Ethernet, Bluetooth, etc.) peut être identifié grâce aux adresses MAC. Il s’agit d’une information particulièrement pertinente lors du dépannage d’un réseau local, surtout si l’ingénieur ou l’opérateur peut facilement l’identifier dans une capture de paquets. Les « objets » offriront des possibilités similaires d’identification fondée sur les attributs, susceptibles de faciliter la conception et la mise en œuvre d’un système ABAC. Il ne s’agit pas des adresses MAC, qui ne persistent pas en dehors du domaine local, mais d’autres attributs d’identification des appareils pouvant être intégrés aux échanges de communication et utilisés par les mécanismes de contrôle d’accès pour en déterminer la légitimité.
Et compte tenu du nombre d’objets que vous devrez identifier si vous vous lancez dans l’IoT, vous aurez tout intérêt à concevoir et à mettre en œuvre un tel système.
Donc, si vous vous lancez dans l’IoT (et les données de notre prochain rapport State of Application Delivery 2016 indiquent que vous êtes assez nombreux à le faire), il n’est vraiment pas trop tôt pour commencer à réfléchir à la manière dont vous allez gérer les accès de façon sécurisée. Appelez cela le contexte, l’ABAC ou autrement. Mais quel que soit le nom que vous lui donnez, n’en faites pas un sujet que vous avez oublié de prendre en compte — et sur lequel vous avez omis d’agir.
*D’accord, je l’avoue. Ma matière secondaire en licence était bel et bien les mathématiques. Voilà, c’est dit.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.